

Ein Blick hinein
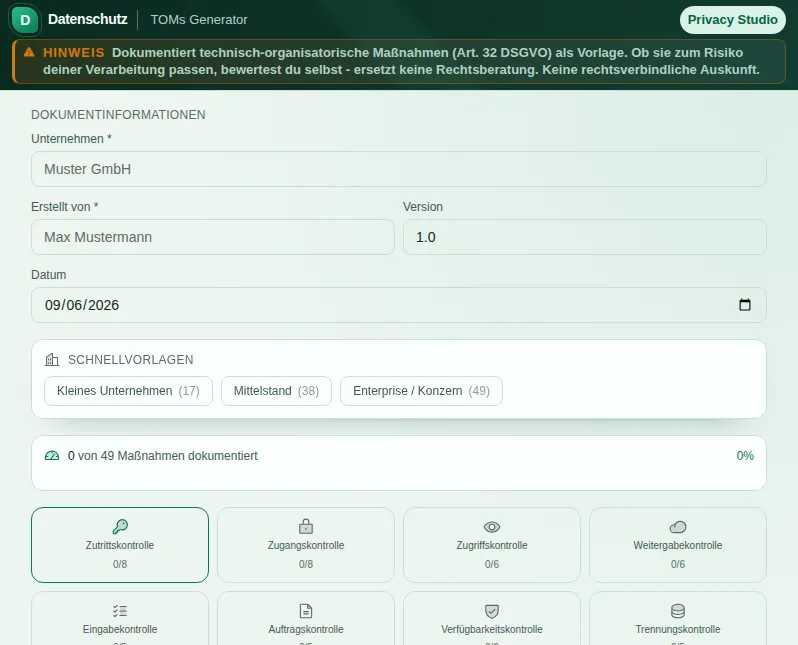
Diese sichere Vorschau zeigt, wofür das Werkzeug da ist, ohne kontogebundene Aktionen auszuführen.
Was TOMs Generator kann
Art. 32 DSGVO verlangt, dass du personenbezogene Daten durch angemessene technische und organisatorische Maßnahmen schützt - passend zum Risiko. Was angemessen ist, sagt das Gesetz nicht im Detail, und genau das überfordert viele. Der TOMs Generator zerlegt die abstrakte Pflicht in konkrete, abhakbare Maßnahmen entlang der bewährten Schutzbereiche und macht so aus einem Paragraphen eine Liste, die du tatsächlich bearbeiten kannst.
Das Werkzeug ordnet die Maßnahmen den klassischen Kontrollbereichen zu, die aus der Datenschutzpraxis vertraut sind: Zutrittskontrolle, Zugangskontrolle, Zugriffskontrolle, Weitergabekontrolle, Eingabekontrolle, Auftragskontrolle, Verfügbarkeitskontrolle und Trennungskontrolle. Zu jedem Bereich findest du konkrete Maßnahmen - vom abschließbaren Serverraum über Passwortrichtlinien und Verschlüsselung bis zum Backup-Konzept.
Jede Maßnahme lasst sich einem Schutzniveau zuordnen: Basis, Standard oder erhöht. So kannst du dein Vorgehen an das tatsächliche Risiko deiner Verarbeitung anpassen, statt pauschal alles oder nichts zu dokumentieren. Fertige Voreinstellungen für typische Unternehmensgrößen nehmen dir die erste Auswahl ab.
Dazu kommt eine Prüfhilfe. Während du Maßnahmen abhakst, zählt das Werkzeug für jeden Kontrollbereich, wie viele der passenden Maßnahmen schon angekreuzt sind. Was bei dir nicht zutrifft, etwa Sicherheitspersonal im Ein-Personen-Büro, markierst du als "nicht zutreffend", dann zählt es nicht mit. Die Liste "Diese Maßnahmen fehlen noch" zeigt dir, wo du am besten anfängst - ein Fahrplan, kein Urteil.
Zu deinem Unternehmen erfasst du die Stammdaten - Name, Ersteller, Datum, Version - und erzeugst am Ende ein übersichtliches PDF mit den umgesetzten Maßnahmen (ohne Zählung und ohne offene Punkte), das du ablegen, einem AVV als Anlage beifügen, deinem Verzeichnis von Verarbeitungstätigkeiten beilegen oder der Aufsichtsbehörde vorlegen kannst. Deine Eingaben werden als Entwurf lokal gespeichert, sodass du die Arbeit unterbrechen und später fortsetzen kannst.
Der Generator strukturiert deine Maßnahmen und hilft dir, Lücken zu erkennen. Er trifft aber keine rechtsverbindliche Aussage darüber, ob deine Maßnahmen im Einzelfall angemessen im Sinne des Art. 32 sind - das hängt vom konkreten Risiko und Stand der Technik ab. Nutze das Werkzeug für Struktur, Dokumentation und Lückenanalyse, und lass die Angemessenheit im Zweifel von einer Datenschutz-Fachkraft beurteilen.
Funktionen
Alle klassischen Kontrollbereiche
Von Zutritts- über Zugriffs- und Weitergabe- bis Trennungskontrolle - die vertrauten Schutzbereiche vollständig.
Konkrete Maßnahmen zum Abhaken
Serverraum, Passwortrichtlinie, Verschlüsselung, Backup - abstrakte Pflicht wird zur bearbeitbaren Liste.
Drei Schutzniveaus
Basis, Standard oder erhöht - passe die Maßnahmen an das tatsächliche Risiko deiner Verarbeitung an.
Lücken prüfen
Das Werkzeug zeigt, welche wichtigen Maßnahmen fehlen und wo die größten Schwachstellen liegen.
Umsetzungsgrad je Bereich
Für jeden Kontrollbereich siehst du, wie viele passende Maßnahmen angekreuzt sind. Nicht zutreffende Maßnahmen zählen nicht mit.
Fertige Voreinstellungen
Voreinstellungen für typische Unternehmensgrößen nehmen dir die erste Auswahl der Maßnahmen ab.
PDF-Export und Entwurf
Erzeuge ein übersichtliches TOMs-Dokument als PDF, nur mit den umgesetzten Maßnahmen. Deine Eingaben werden lokal als Entwurf gespeichert.
So funktioniert es
- 1
Voreinstellung wählen
Starte mit einer Voreinstellung für deine Unternehmensgröße oder gehe direkt in die Kontrollbereiche.
- 2
Maßnahmen abhaken
Markiere für jeden Bereich die umgesetzten Maßnahmen. Der Umsetzungsgrad aktualisiert sich sofort.
- 3
Lücken erkennen
Tipp auf "Lücken prüfen", um zu sehen, welche Basis-Maßnahmen noch fehlen.
- 4
PDF erzeugen
Trag deine Unternehmensdaten ein und exportiere das TOMs-Dokument als PDF für deine Datenschutzunterlagen.
Wer das braucht
Häufige Fragen
Was sind TOMs?
TOMs sind die technischen und organisatorischen Maßnahmen, mit denen du personenbezogene Daten nach Art. 32 DSGVO schützt. Technisch heißt zum Beispiel Verschlüsselung oder Zugangsschutz, organisatorisch etwa Richtlinien, Schulungen und Zuständigkeiten.
Ersetzt der Generator eine Risikoprüfung?
Nein. Der Generator strukturiert deine Maßnahmen und zeigt, was noch fehlt. Ob deine Maßnahmen im Einzelfall angemessen im Sinne des Art. 32 sind, hängt vom konkreten Risiko und Stand der Technik ab und lässt sich nur fachlich beurteilen. Das Werkzeug unterstützt, ersetzt aber keine Beratung.
Welche Kontrollbereiche deckt das Werkzeug ab?
Die klassischen acht (Zutrittskontrolle, Zugangskontrolle, Zugriffskontrolle, Weitergabekontrolle, Eingabekontrolle, Auftragskontrolle, Verfügbarkeitskontrolle, Trennungskontrolle) und dazu Evaluierung & Organisation: regelmäßige Überprüfung nach Art. 32 Abs. 1 lit. d DSGVO, Belastbarkeit, Vertraulichkeit, Schulungen, Ablauf bei Datenpannen und datenschutzfreundliche Voreinstellungen (Art. 25). Zu jedem Bereich gibt es konkrete Maßnahmen zum Abhaken.
Wozu brauche ich ein TOMs-Dokument?
Die DSGVO verlangt, dass du deine Schutzmaßnahmen nachweisen kannst. Ein TOMs-Dokument ist dieser Nachweis. Es gehört außerdem als Anlage zu Auftragsverarbeitungsverträgen und wird bei Datenschutzprüfungen regelmäßig angefragt.
Werden meine Eingaben gespeichert?
Deine Angaben werden als Entwurf lokal in deinem Browser gespeichert, damit du die Arbeit fortsetzen kannst. Das fertige PDF erzeugst du selbst und behältst die Kontrolle darüber.
Ähnliche Werkzeuge

Art. 30 DSGVO Helper
Erstelle dein Verarbeitungsverzeichnis nach DSGVO Art. 30. Alle Pflichtangaben, fertig zum Au…
DSFA Quick-Check
Prüfe, ob eine DSFA nach Art. 35 DSGVO erforderlich ist. Kurzer Fragebogen, klares Ergebnis.

AVV-Generator
Erstelle einen anpassbaren AVV-Entwurf mit Bausteinen zu Art. 28 DSGVO, 9 TOM-Kategorien, 8 V…

Verarbeitungszweck-Bibliothek
30+ gängige Verarbeitungszwecke mit Rechtsgrundlage, Fristen, Datenkategorien und Beispielen.

Löschkonzept Generator
Erstelle einen prüfbaren Entwurf für Datenkategorien, Fristen und Löschmethoden. Vor dem Eins…
Datenschutzerklärung Generator
Erstelle einen anpassbaren Entwurf für deine Website mit 10+ Vorlagen, 20+ Drittanbieter-Dien…
Bereit für TOMs Generator?
Keine Installation. Enthalten ab Pro. Direkt im Browser öffnen.
Jetzt öffnen