


Погляд усередину
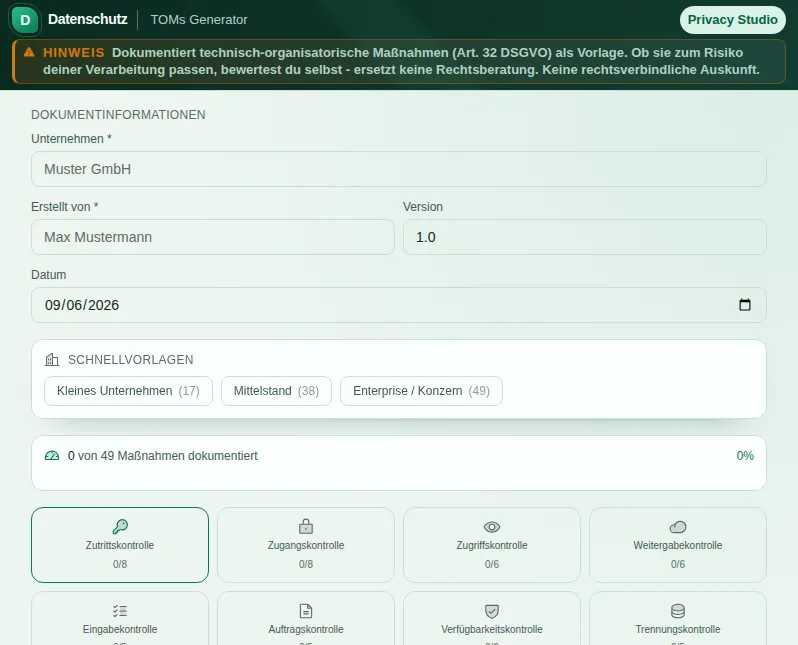
Цей безпечний перегляд показує, для чого потрібен інструмент, не виконуючи дій, що потребують акаунта.
Що вміє Генератор TOMs
Art. 32 DSGVO (Загальний регламент ЄС про захист даних) вимагає захищати персональні дані відповідними технічними й організаційними заходами, співмірними з ризиком. Що саме вважати відповідним, закон докладно не каже, і багатьох це збиває з пантелику. TOMs Generator розкладає абстрактний обов'язок на конкретні заходи, які можна відмічати, за перевіреними сферами захисту й так перетворює один параграф на список, з яким справді можна працювати.
Інструмент розподіляє заходи за класичними сферами контролю, знайомими з практики захисту даних: контроль доступу до приміщень (Zutrittskontrolle), до систем (Zugangskontrolle), до даних (Zugriffskontrolle), контроль передачі (Weitergabekontrolle), введення (Eingabekontrolle), виконання доручення (Auftragskontrolle), доступності (Verfügbarkeitskontrolle) і розділення даних (Trennungskontrolle). До кожної сфери ти знайдеш конкретні заходи - від серверної, що замикається, через політики паролів і шифрування до концепції резервних копій.
Кожному заходу можна призначити рівень захисту: базовий, стандартний або підвищений. Так ти підлаштуєш підхід до реального ризику своєї обробки даних, замість того щоб документувати все або нічого. Готові набори налаштувань для типових розмірів компаній роблять перший вибір за тебе.
До цього додається допомога з перевірки. Поки ти відмічаєш заходи, інструмент рахує для кожної сфери контролю, скільки відповідних заходів уже відмічено. Те, що тебе не стосується, наприклад охорона в офісі на одну людину, позначаєш як «не застосовується», і воно не враховується. Список «Цих заходів ще бракує» показує, з чого краще почати: це дорожня карта, а не вирок.
Про свою компанію ти вносиш основні дані (назву, автора, дату, версію) і наприкінці створюєш наочний PDF із впровадженими заходами, без підрахунку і без відкритих пунктів. Його можна покласти до архіву, додати як додаток до AVV (договір з виконавцем обробки), долучити до свого Verzeichnis von Verarbeitungstätigkeiten (реєстр операцій з обробки даних) або надати наглядовому органу із захисту даних. Твої дані зберігаються локально як чернетка, тож роботу можна перервати й продовжити пізніше.
Генератор впорядковує твої заходи й допомагає знайти прогалини. Але він не робить юридично обов'язкового висновку про те, чи є твої заходи відповідними в конкретному випадку в розумінні Art. 32: це залежить від конкретного ризику й сучасного рівня техніки. Використовуй інструмент для структури, документації та аналізу прогалин, а оцінку відповідності в разі сумнівів доручи фахівцю із захисту даних.
Функції
Усі класичні сфери контролю
Від контролю доступу до приміщень через контроль доступу до даних і передачі до контролю розділення. Знайомі сфери захисту, усі повністю.
Конкретні заходи, які можна відмітити
Серверна, політика паролів, шифрування, резервні копії: абстрактний обов'язок стає списком, з яким можна працювати.
Три рівні захисту
Базовий, стандартний або підвищений: підлаштуй заходи під реальний ризик своєї обробки даних.
Перевірити прогалини
Інструмент показує, яких важливих заходів бракує і де найбільші слабкі місця.
Рівень упровадження за сферами
Для кожної сфери контролю ти бачиш, скільки відповідних заходів відмічено. Заходи, які не застосовуються, не враховуються.
Готові набори налаштувань
Набори для типових розмірів компаній роблять перший вибір заходів за тебе.
Експорт у PDF і чернетка
Створи наочний документ TOMs у форматі PDF лише з упровадженими заходами. Твої дані зберігаються локально як чернетка.
Як це працює
- 1
Вибери набір налаштувань
Почни з набору для розміру своєї компанії або одразу переходь до сфер контролю.
- 2
Відмічай заходи
Познач для кожної сфери впроваджені заходи. Рівень упровадження оновлюється одразу.
- 3
Знайди прогалини
Торкнись «Перевірити прогалини», щоб побачити, яких базових заходів ще бракує.
- 4
Створити PDF
Внеси дані своєї компанії й експортуй документ TOMs як PDF для своїх документів із захисту даних.
Кому це потрібно
Поширені запитання
Що таке TOM?
Під TOMs розуміють технічні й організаційні заходи, якими ти захищаєш персональні дані за Art. 32 DSGVO (Загальний регламент ЄС про захист даних). До технічних належать, наприклад, шифрування або захист доступу, до організаційних політики, навчання й розподіл відповідальності.
Чи замінює генератор оцінку ризиків?
Ні. Генератор впорядковує твої заходи й показує, чого ще бракує. Чи є твої заходи відповідними в конкретному випадку в розумінні Art. 32, залежить від конкретного ризику й сучасного рівня техніки, і оцінити це можна лише фахово. Інструмент допомагає, але не замінює консультацію.
Які сфери контролю охоплює інструмент?
Вісім класичних (контроль доступу до приміщень, до систем, до даних, передачі, введення, виконання доручення, доступності та розділення даних), а також перевірку й організацію: регулярна оцінка ефективності заходів за Art. 32 Abs. 1 (абзац 1) lit. d DSGVO, стійкість, конфіденційність, навчання, порядок дій у разі витоку даних і захист даних за замовчуванням (Art. 25). До кожної сфери є конкретні заходи, які можна відмітити.
Навіщо мені документ TOMs?
DSGVO вимагає вміти підтвердити свої заходи захисту. Документ TOMs і є таким підтвердженням. Він також додається як додаток до договорів про обробку даних за дорученням (Auftragsverarbeitungsverträge), і його регулярно запитують під час перевірок захисту даних.
Чи зберігаються мої дані?
Твої дані зберігаються локально у твоєму браузері як чернетка, щоб можна було продовжити роботу. Готовий PDF ти створюєш сам і лишаєш контроль над ним за собою.
Схожі інструменти

Помічник за Art. 30 DSGVO
Створи реєстр діяльності з обробки даних за Art. 30 DSGVO. Усі обов'язкові відомості, готово…
Швидка перевірка DSFA
Перевір, чи потрібна DSFA (оцінка впливу на захист даних) за Art. 35 DSGVO. Коротка анкета, ч…
Генератор AVV (договір обробки даних)
Створи проєкт AVV, який можна змінювати, з блоками за Art. 28 DSGVO, 9 категоріями TOM, 8 шаб…

Бібліотека цілей обробки даних
Понад 30 поширених цілей обробки з правовою підставою, строками, категоріями даних і прикладами.
Генератор концепції видалення даних
Створи перевірюваний проєкт для категорій даних, строків і способів видалення. Перед використ…
Генератор заяви про захист даних
Створи проєкт для свого сайту, який можна змінювати: понад 10 шаблонів, понад 20 сторонніх се…
Починаємо з Генератор TOMs?
Без встановлення. Входить від Pro. Відкривається прямо в браузері.
Відкрити зараз