


Погляд усередину
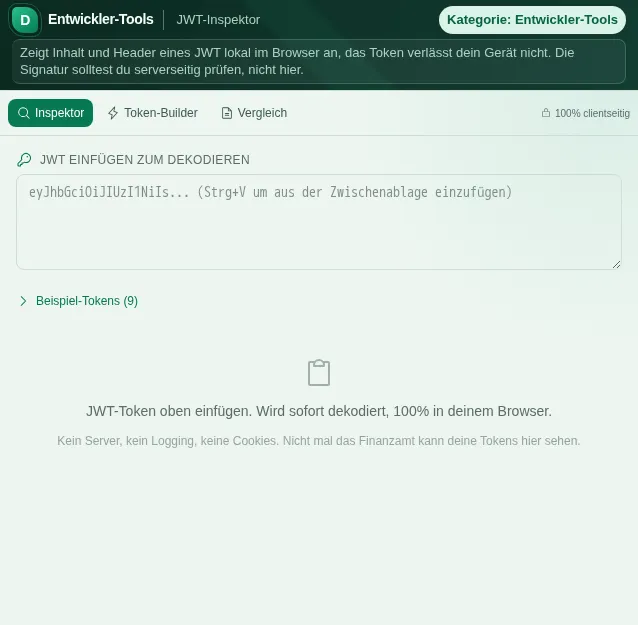
Цей безпечний перегляд показує, для чого потрібен інструмент, не виконуючи дій, що потребують акаунта.
Що вміє Інспектор JWT
JSON Web Tokens є всюди, де відбувається сучасна автентифікація: токени доступу OAuth2, cookie сесій, ключі API, єдиний вхід (single sign-on). Вони виглядають як незрозуміла мішанина символів, а насправді це лише три частини в Base64, розділені крапками. JWT-Inspektor робить їх читабельними й відповідає на питання, які справді виникають під час налагодження: що всередині, для кого це і коли воно спливає?
Ти вставляєш свій токен (необов'язковий префікс Bearer автоматично відрізається) і одразу бачиш три чітко розділені панелі. Заголовок показує алгоритм підпису й, за потреби, ідентифікатор ключа. Payload показує всі claims, а стандартні claims, як-от iss, sub, aud, exp, nbf, iat і jti, пояснюються простою мовою, тож не треба шукати, що означає кожне скорочення. Підпис виводиться окремим блоком.
Найкорисніший у щоденній роботі показник терміну дії. Замість перераховувати Unix-мітку часу в голові, ти отримуєш зрозумілий банер стану (чинний, скоро спливе або вже спливув) разом із живим відліком. Токен без claim exp теж позначається, адже токен, що ніколи не спливає, рідко буває гарною ідеєю. Часова шкала показує видачу, початок дії та закінчення у співвідношенні одне до одного.
Для токенів із підписом HMAC (HS256, HS384, HS512) можна одразу перевірити, чи підпис правильний: вводиш secret, а інструмент перераховує підпис через Web Crypto API твого браузера й показує зеленим або червоним значком, чи він чинний. Для асиметричних методів, як-от RS256 чи ES256, інструмент показує алгоритм і оцінку його безпеки; криптографічна перевірка таких підписів відкритим ключем не входить у завдання цього інструмента.
Окрім самого огляду, є ще два режими. Token-Builder збирає із заголовка, payload і secret новий токен із підписом HS, що зручно для тестів. Режим порівняння ставить поруч два токени й позначає claim за claim, що збігається, що відрізняється, а що є лише в одному з двох. Це безцінно, коли вхід то працює, то ні.
Попередження про розмір спрацьовує, коли токен впирається в типові межі HTTP-заголовків, бо перевантажені токени деякі сервери й проксі мовчки відхиляють. Готові приклади токенів, від стандартного HS256 через прострочений до німецького сценарію з відомством, допомагають спробувати й навчитися.
Усе працює на 100 % на боці клієнта. Твій токен, твій secret, твої claims: нічого з цього не надсилається на сервер і не зберігається. Для облікових даних це не лише швидко, а й єдиний виправданий спосіб працювати. Без акаунта, без входу, без витоку даних.
Функції
Заголовок, payload, підпис окремо
Кожен токен розкладено на три чіткі панелі, а в заголовку видно алгоритм і ідентифікатор ключа.
Claims простою мовою
Стандартні claims, як-от iss, sub, aud, exp, nbf, iat і jti, пояснено, тож шукати нічого не треба.
Живий відлік терміну дії
Банер стану (чинний, скоро спливе, спливув) із живим відліком і часовою шкалою.
Перевірка підпису HMAC
Введи secret і перевір підпис HS256/384/512 прямо в браузері: зелений або червоний.
Token-Builder
Збери із заголовка, payload і secret новий токен із підписом HS, зручно для тестів.
Порівняння двох токенів
Claim за claim: однакові, різні або лише в одному. Ідеально для налагодження.
100 % на боці клієнта
Токен і secret ніколи не залишають твій браузер. Нічого не надсилається на сервер і не зберігається.
Як це працює
- 1
Встав токен
Встав свій JWT: префікс Bearer видалиться автоматично. Або візьми один із прикладів токенів.
- 2
Прочитай заголовок і payload
Подивись на алгоритм, claims і пояснення простою мовою та перевір відлік терміну дії.
- 3
Перевір підпис
Для токенів HS введи secret, щоб перевірити підпис: зелений значок означає, що він чинний.
- 4
Збери або порівняй
У Builder створи тестовий токен або в режимі порівняння постав два токени поруч, claim за claim.
Кому це потрібно
Поширені запитання
Чи JWT зашифрований?
Ні. Стандартний JWT лише закодований у Base64, а не зашифрований: будь-хто може прочитати заголовок і payload. Підпис захищає лише від підміни, а не від перегляду. Тому ніколи не клади секрети в payload.
Чи може інструмент перевірити підпис?
Для токенів із підписом HMAC (HS256, HS384, HS512) так: ти вводиш secret, а інструмент перераховує підпис у браузері. Для асиметричних методів, як-от RS256 чи ES256, він показує алгоритм і оцінку його безпеки, але підпис відкритим ключем не перевіряє.
Як зрозуміти, що токен прострочений?
Інструмент зчитує claim exp, перетворює його на дату й показує банер стану з живим відліком: чинний, скоро спливе або спливув. Якщо claim exp відсутній, це теж чітко позначається.
Чи завантажується мій токен або secret?
Ні. JWT-Inspektor працює на 100 % у твоєму браузері. Ні токен, ні secret, ні claims не надсилаються на сервер і не зберігаються. Для облікових даних це єдиний безпечний варіант.
Чому мене попереджають, що токен завеликий?
Дуже великі токени впираються в типові межі HTTP-заголовків (часто близько 8 КБ). Деякі сервери й проксі тоді мовчки їх відхиляють. Попередження про розмір допомагає це помітити, поки в роботі не з'явилися загадкові помилки.
Що показує режим порівняння?
Він ставить два токени поруч і для заголовка та payload позначає кожен claim: однаковий, різний або наявний лише в одному з двох. Ідеально, щоб з'ясувати, чому один вхід працює, а інший ні.
Схожі інструменти

Форматувальник JSON
Форматуй, перевіряй і мінімізуй JSON з підсвічуванням синтаксису та виявленням помилок. Безко…
Перевірка хешу
Розраховуй хеші MD5, SHA-1, SHA-256, SHA-384, SHA-512 і HMAC. Хешуй і перевіряй файли й текст…

Кодування й декодування Base64
Кодуй і декодуй текст та файли в Base64. Прямо в браузері, без завантаження на сервер. Безпеч…
Конвертер часових міток
Перераховуй Unix-timestamp у дати й навпаки. Кілька часових поясів, усі поширені формати. Пря…

Генератор UUID
Створюй UUID (v4) по одному або пакетом. Копіюй, обирай формат, одразу використовуй. Прямо в…

Тестер regex
Перевіряй регулярні вирази з підсвічуванням наживо та німецькими шаблонами.
Починаємо з Інспектор JWT?
Без встановлення. Входить від Plus. Відкривається прямо в браузері.
Відкрити зараз