


Взгляд внутрь
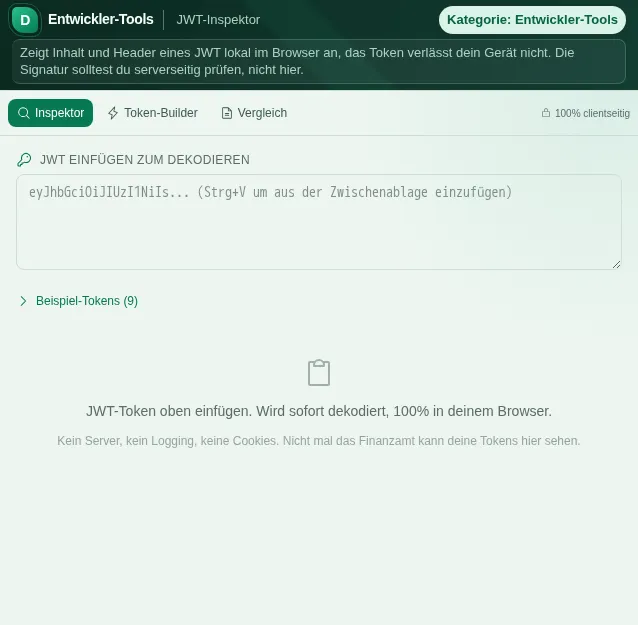
Этот безопасный просмотр показывает, для чего нужен инструмент, не выполняя действий, требующих аккаунта.
Что умеет Инспектор JWT
JSON Web Tokens встречаются везде, где происходит современный вход: токены доступа OAuth2, сессионные cookie, API-ключи, Single Sign-on. Они выглядят как загадочная мешанина символов, а на деле это всего три части в кодировке Base64, разделённые точками. JWT-Inspektor делает их читаемыми и отвечает на вопросы, которые действительно возникают при отладке: что внутри, для кого токен и когда он истекает?
Ты вставляешь токен (необязательный префикс Bearer отрезается автоматически) и сразу видишь три чётко разделённые панели. Header показывает алгоритм подписи и, при наличии, идентификатор ключа (Key-ID). Payload показывает все claims, причём стандартные claims вроде iss, sub, aud, exp, nbf, iat и jti объясняются простым языком, чтобы не приходилось искать, что означает каждое сокращение. Подпись выводится отдельным блоком.
Самый полезный помощник на практике это индикатор срока действия. Вместо того чтобы переводить Unix-timestamp в уме, ты получаешь понятный баннер состояния (действителен, скоро истекает или истёк) с живым обратным отсчётом. Токен без claim exp тоже помечается, ведь токен, который никогда не истекает, редко бывает хорошей идеей. Шкала времени показывает выдачу, начало действия и истечение в соотношении друг с другом.
Для токенов с подписью HMAC (HS256, HS384, HS512) можно сразу проверить, верна ли подпись: ты вводишь secret, а JWT-Inspektor пересчитывает подпись через Web Crypto API твоего браузера и зелёным или красным значком показывает, действительна ли она. Для асимметричных методов вроде RS256 или ES256 JWT-Inspektor показывает алгоритм и оценку его безопасности; криптографическая проверка таких подписей открытым ключом в задачи этого инструмента не входит.
Помимо самого инспектора есть ещё два режима. Token-Builder собирает из Header, Payload и secret новый токен с подписью HS, что удобно для тестов. Режим сравнения ставит два токена рядом и отмечает claim за claim, что совпадает, что отличается и что есть только в одном из них. Это золото, когда вход то работает, то нет.
Предупреждение о размере срабатывает, когда токен приближается к обычным пределам HTTP-заголовков, ведь перегруженные токены некоторые серверы и прокси молча отклоняют. Готовые примеры токенов, от стандартного HS256 через истёкший до немецкого сценария с участием ведомства, помогают попробовать и научиться.
Всё работает на 100 % на стороне клиента. Твой токен, твой secret, твои claims: ничего из этого не отправляется на сервер и не сохраняется. Для данных доступа это не только быстро, но и единственный допустимый способ работы. Без аккаунта, без входа, без утечки данных.
Функции
Header, Payload и подпись отдельно
Каждый токен разобран на три чётко обозначенные панели, в Header показаны алгоритм и Key-ID.
Claims простым языком
Стандартные claims вроде iss, sub, aud, exp, nbf, iat и jti объясняются, искать ничего не нужно.
Обратный отсчёт срока действия вживую
Баннер состояния: действителен, скоро истекает или истёк, с идущим отсчётом и шкалой времени.
Проверка подписи HMAC
Введи secret и проверь подпись HS256/384/512 прямо в браузере: зелёный или красный.
Token-Builder
Собери из Header, Payload и secret новый токен с подписью HS, что удобно для тестов.
Сравнение двух токенов
Claim за claim: совпадает, отличается или есть только в одном. Отлично подходит для отладки.
100 % на стороне клиента
Токен и secret никогда не покидают твой браузер. Ничего не отправляется на сервер и не сохраняется.
Как это работает
- 1
Вставить токен
Вставь свой JWT, префикс Bearer удалится автоматически. Или возьми один из примеров токенов.
- 2
Прочитать Header и Payload
Посмотри алгоритм, claims и объяснения простым языком и проверь обратный отсчёт срока действия.
- 3
Проверить подпись
Для токенов HS введи secret, чтобы проверить подпись: зелёный значок означает «действительна».
- 4
Собрать или сравнить
Создай в Builder тестовый токен или сравни в режиме сравнения два токена claim за claim.
Кому это нужно
Частые вопросы
JWT зашифрован?
Нет. Стандартный JWT только закодирован в Base64, но не зашифрован: любой может прочитать Header и Payload. Подпись защищает только от подделки, а не от просмотра. Поэтому никогда не клади секреты в Payload.
Может ли JWT-Inspektor проверить подпись?
Для токенов с подписью HMAC (HS256, HS384, HS512) да: ты вводишь secret, и JWT-Inspektor пересчитывает подпись в браузере. Для асимметричных методов вроде RS256 или ES256 он показывает алгоритм и оценку его безопасности, но подпись открытым ключом не проверяет.
Как понять, истёк ли токен?
JWT-Inspektor читает claim exp, переводит его в дату и показывает баннер состояния с живым обратным отсчётом: действителен, скоро истекает или истёк. Если claim exp отсутствует, это тоже хорошо заметно.
Мой токен или secret загружаются?
Нет. JWT-Inspektor работает на 100 % в твоём браузере. Ни токен, ни secret, ни claims не отправляются на сервер и не сохраняются. Для данных доступа это единственный безопасный вариант.
Почему токен помечен как слишком большой?
Очень большие токены упираются в обычные пределы HTTP-заголовков (часто около 8 КБ). Некоторые серверы и прокси тогда молча их отклоняют. Предупреждение о размере помогает заметить это раньше, чем в продакшене начнутся загадочные ошибки.
Что показывает режим сравнения?
Он ставит два токена рядом и отмечает для Header и Payload каждый claim: совпадает, отличается или есть только в одном из двух. Идеально, чтобы понять, почему один вход работает, а другой нет.
Похожие инструменты

Форматировщик JSON
Форматируй, проверяй и минимизируй JSON с подсветкой синтаксиса и поиском ошибок. Бесплатно,…
Проверка хеша
Считай хеши MD5, SHA-1, SHA-256, SHA-384, SHA-512 и HMAC. Хешируй и проверяй файлы и тексты,…

Кодирование и декодирование Base64
Кодируй и декодируй текст и файлы в Base64. Прямо в браузере, без загрузки на сервер. Безопас…
Конвертер временных меток
Переводи метки времени Unix в даты и обратно. Несколько часовых поясов, все распространённые…

Генератор UUID
Создавай UUID (v4) по одному или пакетом. Копирование, выбор форматирования, сразу используй.…

Тестер regex
Проверяй регулярные выражения с живой подсветкой и немецкими шаблонами.
Начнём с Инспектор JWT?
Без установки. Входит в Plus. Открывай прямо в браузере.
Открыть сейчас