


Rzut oka do środka
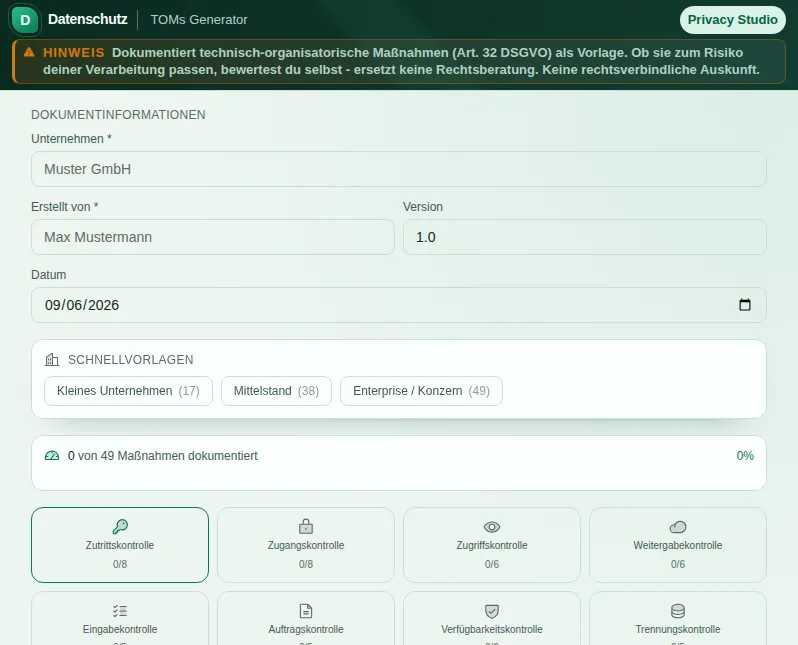
Ten bezpieczny podgląd pokazuje, do czego służy narzędzie, bez wykonywania akcji wymagających konta.
Co potrafi TOMs Generator
Art. 32 DSGVO (RODO) wymaga ochrony danych osobowych odpowiednimi środkami technicznymi i organizacyjnymi, dopasowanymi do ryzyka. Co jest odpowiednie, ustawa nie mówi szczegółowo, i właśnie to przerasta wielu ludzi. TOMs Generator rozkłada abstrakcyjny obowiązek na konkretne środki do odhaczenia, według sprawdzonych obszarów ochrony, i zamienia jeden paragraf w listę, nad którą naprawdę da się pracować.
Narzędzie przypisuje środki do klasycznych obszarów kontroli, znanych z praktyki ochrony danych: kontrola wstępu (Zutrittskontrolle), kontrola dostępu do systemu (Zugangskontrolle), kontrola dostępu do danych (Zugriffskontrolle), kontrola przekazywania (Weitergabekontrolle), kontrola wprowadzania (Eingabekontrolle), kontrola zleceń (Auftragskontrolle), kontrola dostępności (Verfügbarkeitskontrolle) i kontrola rozdzielności (Trennungskontrolle). Do każdego obszaru znajdziesz konkretne środki - od zamykanego pomieszczenia serwerowego przez zasady dotyczące haseł i szyfrowanie po koncepcję kopii zapasowych.
Każdy środek można przypisać do poziomu ochrony: podstawowy, standardowy lub podwyższony. Dzięki temu dopasujesz działania do rzeczywistego ryzyka swojego przetwarzania, zamiast dokumentować wszystko albo nic. Gotowe ustawienia wstępne dla typowych wielkości firm biorą na siebie pierwszy wybór.
Do tego dochodzi pomoc przy kontroli. Gdy odhaczasz środki, narzędzie liczy dla każdego obszaru kontroli, ile pasujących środków jest już zaznaczonych. To, co cię nie dotyczy, na przykład ochrona fizyczna w jednoosobowym biurze, oznaczasz jako „nie dotyczy” i nie jest to wtedy liczone. Lista „Tych środków jeszcze brakuje” pokazuje, od czego najlepiej zacząć - to plan działania, a nie ocena.
Dla swojej firmy wpisujesz dane podstawowe - nazwę, autora, datę, wersję - a na końcu tworzysz przejrzysty plik PDF z wdrożonymi środkami (bez liczenia i bez otwartych punktów), który możesz zarchiwizować, dołączyć jako załącznik do AVV (umowy powierzenia przetwarzania), dołączyć do swojego rejestru czynności przetwarzania albo przedstawić organowi nadzorczemu. Twoje dane są zapisywane lokalnie jako wersja robocza, więc możesz przerwać pracę i wrócić do niej później.
Generator porządkuje twoje środki i pomaga wykryć luki. Nie wydaje jednak wiążącej opinii prawnej, czy twoje środki są w konkretnym przypadku odpowiednie w rozumieniu Art. 32 - zależy to od konkretnego ryzyka i stanu techniki. Używaj narzędzia do porządkowania, dokumentowania i analizy luk, a ocenę odpowiedniości w razie wątpliwości zostaw specjaliście ds. ochrony danych.
Funkcje
Wszystkie klasyczne obszary kontroli
Od kontroli wstępu przez dostęp i przekazywanie po rozdzielność - wszystkie znane obszary ochrony w komplecie.
Konkretne środki do odhaczenia
Serwerownia, zasady haseł, szyfrowanie, kopie zapasowe - abstrakcyjny obowiązek staje się listą do przepracowania.
Trzy poziomy ochrony
Podstawowy, standardowy lub podwyższony - dopasuj środki do rzeczywistego ryzyka swojego przetwarzania.
Sprawdź luki
Narzędzie pokazuje, których ważnych środków brakuje i gdzie są największe słabe punkty.
Stopień wdrożenia w każdym obszarze
Dla każdego obszaru kontroli widzisz, ile pasujących środków jest zaznaczonych. Środki, które cię nie dotyczą, nie są liczone.
Gotowe ustawienia wstępne
Ustawienia wstępne dla typowych wielkości firm biorą na siebie pierwszy wybór środków.
Eksport PDF i wersja robocza
Utwórz przejrzysty dokument TOMs w formacie PDF, tylko z wdrożonymi środkami. Twoje dane są zapisywane lokalnie jako wersja robocza.
Jak to działa
- 1
Wybierz ustawienie wstępne
Zacznij od ustawienia dla wielkości swojej firmy albo przejdź od razu do obszarów kontroli.
- 2
Odhacz środki
Zaznacz w każdym obszarze środki, które masz wdrożone. Stopień wdrożenia aktualizuje się od razu.
- 3
Znajdź luki
Dotknij „Sprawdzanie luk”, żeby zobaczyć, których środków podstawowych jeszcze brakuje.
- 4
Utwórz PDF
Wpisz dane swojej firmy i wyeksportuj dokument TOMs jako PDF do swojej dokumentacji ochrony danych.
Dla kogo
Częste pytania
Czym są TOM?
TOMs to środki techniczne i organizacyjne, którymi chronisz dane osobowe zgodnie z Art. 32 DSGVO (RODO). Techniczne to na przykład szyfrowanie albo zabezpieczenie dostępu, organizacyjne to choćby zasady, szkolenia i podział odpowiedzialności.
Czy generator zastępuje ocenę ryzyka?
Nie. Generator porządkuje twoje środki i pokazuje, czego jeszcze brakuje. To, czy twoje środki są w konkretnym przypadku odpowiednie w rozumieniu Art. 32, zależy od konkretnego ryzyka i stanu techniki i może to ocenić tylko specjalista. Narzędzie wspiera cię, ale nie zastępuje porady.
Jakie obszary kontroli obejmuje narzędzie?
Klasyczne osiem (Zutrittskontrolle, Zugangskontrolle, Zugriffskontrolle, Weitergabekontrolle, Eingabekontrolle, Auftragskontrolle, Verfügbarkeitskontrolle, Trennungskontrolle) oraz ocena i organizacja: regularne sprawdzanie zgodnie z Art. 32 Abs. 1 lit. d DSGVO (RODO), odporność, poufność, szkolenia, postępowanie przy naruszeniach ochrony danych i domyślna ochrona danych (Art. 25). Do każdego obszaru są konkretne środki do odhaczenia.
Po co mi dokument TOMs?
DSGVO (RODO) wymaga, żeby twoje środki ochrony dało się wykazać. Dokument TOMs jest takim dowodem. Należy też jako załącznik do umów powierzenia przetwarzania i regularnie jest wymagany przy kontrolach ochrony danych.
Czy moje dane są zapisywane?
Twoje dane są zapisywane lokalnie w przeglądarce jako wersja robocza, żeby można było kontynuować pracę. Gotowy PDF tworzysz samodzielnie i to ty masz nad nim kontrolę.
Podobne narzędzia

Asystent art. 30 RODO
Przygotuj swój rejestr czynności przetwarzania (Verarbeitungsverzeichnis) według Art. 30 DSGV…
Szybki test DSFA
Sprawdź, czy wymagana jest DSFA (ocena skutków dla ochrony danych) według Art. 35 DSGVO (RODO…
Generator umowy powierzenia danych
Przygotuj dostosowywalny projekt AVV (umowy powierzenia przetwarzania danych) z modułami do A…

Biblioteka celów przetwarzania
Ponad 30 częstych celów przetwarzania z podstawą prawną, terminami, kategoriami danych i przy…
Generator koncepcji usuwania danych
Przygotuj projekt do sprawdzenia dla kategorii danych, terminów i metod usuwania. Przed użyci…
Generator polityki prywatności
Przygotuj dostosowywalny projekt dla swojej strony z ponad 10 wzorami, ponad 20 usługami zewn…
Chcesz zacząć z TOMs Generator?
Bez instalacji. W cenie od Pro. Otwórz prosto w przeglądarce.
Otwórz teraz