


Un coup d'œil à l'intérieur
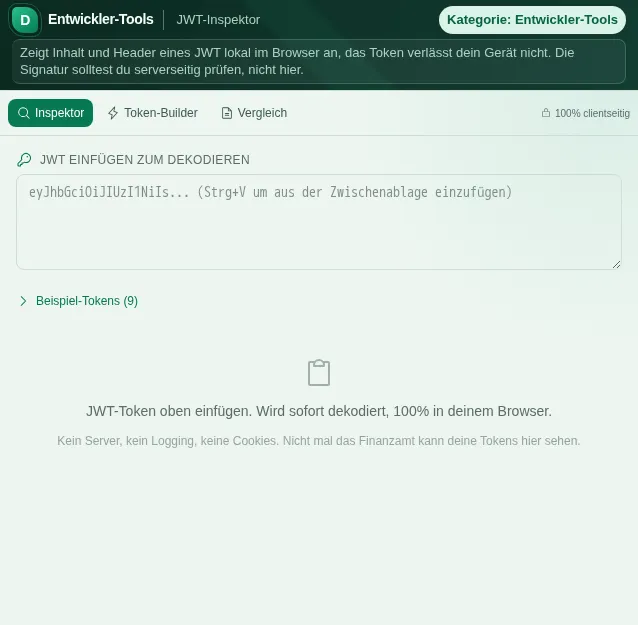
Cet aperçu sécurisé montre à quoi sert l'outil, sans exécuter d'actions liées à un compte.
Ce que sait faire JWT-Inspektor - Inspecteur JWT
Les JSON Web Tokens sont partout où une connexion moderne a lieu : jetons d'accès OAuth2, cookies de session, clés d'API, authentification unique. Ils ressemblent à un charabia cryptique, mais ne sont en réalité que trois parties encodées en Base64, séparées par des points. Le JWT-Inspektor les rend lisibles et répond aux questions qu'on se pose vraiment en déboguant : que contient-il, pour qui est-il et quand expire-t-il ?
Tu colles ton jeton (un éventuel préfixe Bearer est retiré automatiquement) et tu vois aussitôt trois panneaux bien séparés. L'en-tête révèle l'algorithme de signature et, si elle est là, l'ID de la clé. La charge utile affiche tous les claims, et les claims standard comme iss, sub, aud, exp, nbf, iat et jti sont expliqués en clair, pour que tu n'aies pas à chercher ce que chaque abréviation veut dire. La signature apparaît dans un bloc à part.
L'aide la plus utile au quotidien est l'affichage de l'expiration. Au lieu de convertir un timestamp Unix de tête, tu obtiens un bandeau d'état clair (valide, bientôt expiré ou expiré) avec un compte à rebours qui défile en direct. Un jeton sans claim exp est signalé lui aussi, car un jeton qui n'expire jamais est rarement une bonne idée. Une frise chronologique montre l'émission, le début de validité et l'expiration les uns par rapport aux autres.
Pour les jetons signés en HMAC (HS256, HS384, HS512), tu peux vérifier directement si la signature est bonne : tu saisis le secret, et l'inspecteur recalcule la signature via la Web Crypto API de ton navigateur et montre par un badge vert ou rouge si elle est valide. Pour les méthodes asymétriques comme RS256 ou ES256, l'inspecteur affiche l'algorithme et une évaluation de sa sécurité ; la vérification cryptographique de ces signatures avec une clé publique ne fait pas partie des tâches de cet outil.
Au-delà de l'inspecteur proprement dit, il y a deux autres modes. Le token builder assemble un nouveau jeton signé HS à partir d'un en-tête, d'une charge utile et d'un secret : pratique pour tester. Le mode comparaison met deux jetons côte à côte et marque claim par claim ce qui est identique, ce qui diffère et ce qui n'existe que dans l'un des deux. Précieux comme de l'or quand une connexion marche parfois et parfois non.
Un avertissement de taille se manifeste quand ton jeton approche les limites habituelles des en-têtes HTTP, car des jetons trop chargés sont rejetés en silence par certains serveurs et proxys. Des jetons d'exemple prêts à l'emploi, du HS256 standard à un jeton expiré jusqu'à un scénario avec une administration allemande, aident à essayer et à apprendre.
Tout tourne à 100 % côté client. Ton jeton, ton secret, tes claims : rien de tout cela n'est envoyé à un serveur ni enregistré. Avec des identifiants, ce n'est pas seulement rapide, c'est la seule façon défendable de travailler. Pas de compte, pas d'inscription, aucune fuite de données.
Fonctions
En-tête, charge utile et signature séparés
Chaque jeton est découpé en trois panneaux bien étiquetés, avec l'algorithme et l'ID de la clé dans l'en-tête.
Claims en clair
Les claims standard comme iss, sub, aud, exp, nbf, iat et jti sont expliqués : pas besoin d'aller chercher ailleurs.
Compte à rebours de l'expiration
Bandeau d'état valide, bientôt expiré ou expiré, avec compte à rebours en direct et frise chronologique.
Vérifier la signature HMAC
Saisis le secret et vérifie la signature HS256/384/512 directement dans le navigateur : vert ou rouge.
Générateur de token
Construis un nouveau jeton signé HS à partir de l'en-tête, de la charge utile et du secret : pratique pour tester.
Comparer deux jetons
Comparaison claim par claim : identique, différent ou présent dans un seul. Parfait pour déboguer.
100 % côté client
Le jeton et le secret ne quittent jamais ton navigateur. Rien n'est envoyé à un serveur ni enregistré.
Comment ça marche
- 1
Coller le jeton
Colle ton JWT : un préfixe Bearer est retiré automatiquement. Ou prends l'un des jetons d'exemple.
- 2
Lire l'en-tête et la charge utile
Regarde l'algorithme, les claims et les explications en clair, et consulte le compte à rebours de l'expiration.
- 3
Vérifier la signature
Pour les jetons HS, saisis le secret afin de vérifier la signature : un badge vert signifie valide.
- 4
Construire ou comparer
Dans le builder, crée un jeton de test ; en mode comparaison, mets deux jetons face à face claim par claim.
Pour qui
Questions fréquentes
Un JWT est-il chiffré ?
Non. Un JWT standard est seulement encodé en Base64, pas chiffré : tout le monde peut lire l'en-tête et la charge utile. La signature protège uniquement contre la falsification, pas contre la lecture. N'écris donc jamais de secrets dans la charge utile.
L'inspecteur peut-il vérifier la signature ?
Pour les jetons signés en HMAC (HS256, HS384, HS512), oui : tu saisis le secret et l'inspecteur recalcule la signature dans le navigateur. Pour les méthodes asymétriques comme RS256 ou ES256, il affiche l'algorithme et son évaluation de sécurité, mais ne vérifie pas la signature avec une clé publique.
Comment savoir si un jeton a expiré ?
L'inspecteur lit le claim exp, le convertit en date et affiche un bandeau d'état avec compte à rebours en direct : valide, bientôt expiré ou expiré. Si le claim exp manque, c'est signalé tout aussi clairement.
Mon jeton ou mon secret sont-ils envoyés ?
Non. Le JWT-Inspektor travaille à 100 % dans ton navigateur. Ni le jeton, ni le secret, ni les claims ne sont envoyés à un serveur ni enregistrés. Avec des identifiants, c'est la seule variante sûre.
Pourquoi mon jeton est-il signalé comme trop gros ?
Les très gros jetons atteignent les limites habituelles des en-têtes HTTP (souvent environ 8 Ko). Certains serveurs et proxys les rejettent alors en silence. L'avertissement de taille t'aide à le repérer avant que cela provoque des erreurs mystérieuses en production.
Que montre le mode comparaison ?
Il met deux jetons côte à côte et marque, pour l'en-tête et la charge utile, chaque claim : identique, différent ou présent dans un seul des deux. Idéal pour comprendre pourquoi une connexion fonctionne et pas une autre.
Outils similaires

Formateur JSON
Formate, valide et minifie du JSON avec coloration syntaxique et détection d'erreurs. Gratuit…
Hash-Verify - Vérification de hash
Calcule des hashs MD5, SHA-1, SHA-256, SHA-384, SHA-512 et HMAC. Hash et vérification de fich…

Base64 Encoder/Decoder - Encodage et décodage Base64
Encode ou décode du texte et des fichiers en Base64. Directement dans le navigateur, sans env…
Timestamp Converter - Convertisseur d'horodatage
Convertis des timestamps Unix en dates et inversement. Plusieurs fuseaux horaires, tous les f…

UUID Generator - Générateur d'UUID
Génère des UUID (v4) un par un ou par lots. Copier, choisir le format, utiliser tout de suite…

Regex-Tester - Teste tes expressions régulières
Teste des expressions régulières avec surlignage en direct et modèles de motifs allemands.
Prêt pour JWT-Inspektor - Inspecteur JWT ?
Sans installation. Inclus à partir de Plus. S’ouvre directement dans le navigateur.
Ouvrir maintenant