


Un coup d'œil à l'intérieur
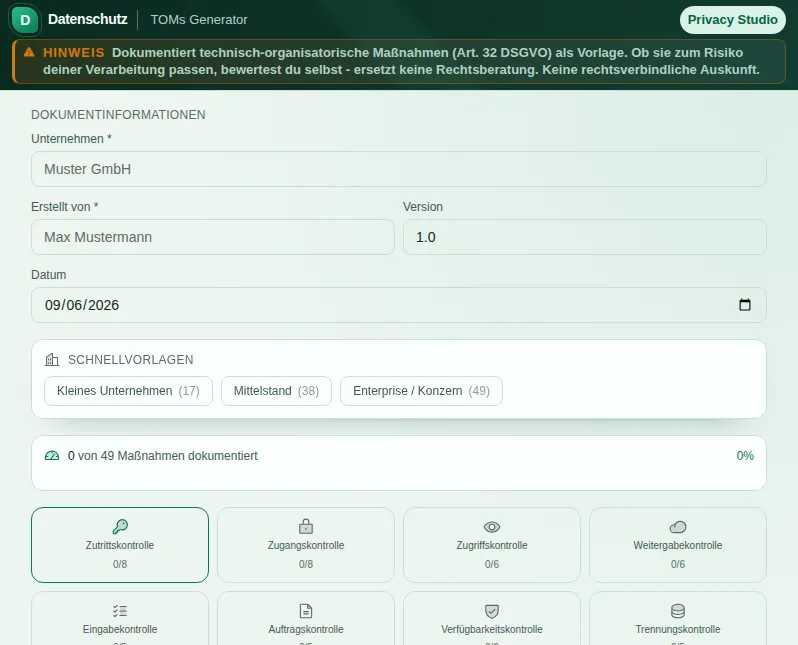
Cet aperçu sécurisé montre à quoi sert l'outil, sans exécuter d'actions liées à un compte.
Ce que sait faire TOMs Generator - Générateur de mesures techniques et organisationnelles
L’Art. 32 DSGVO (RGPD) exige que tu protèges les données personnelles par des mesures techniques et organisationnelles adaptées, en proportion du risque. Ce qui est « adapté », la loi ne le détaille pas, et c’est justement ce qui dépasse beaucoup de monde. Le TOMs Generator découpe l’obligation abstraite en mesures concrètes à cocher, le long des domaines de protection éprouvés, et transforme un article de loi en une liste sur laquelle tu peux vraiment travailler.
L’outil range les mesures dans les domaines de contrôle classiques que connaît la pratique de la protection des données : contrôle d’accès physique (Zutrittskontrolle), contrôle d’accès aux systèmes (Zugangskontrolle), contrôle d’accès aux données (Zugriffskontrolle), contrôle de la transmission (Weitergabekontrolle), contrôle de la saisie (Eingabekontrolle), contrôle des instructions (Auftragskontrolle), contrôle de la disponibilité (Verfügbarkeitskontrolle) et contrôle de la séparation (Trennungskontrolle). Pour chaque domaine, tu trouves des mesures concrètes, de la salle des serveurs fermée à clé au plan de sauvegarde, en passant par les règles de mots de passe et le chiffrement.
Chaque mesure peut être rattachée à un niveau de protection : de base, standard ou renforcé. Tu adaptes ainsi ta démarche au risque réel de ton traitement, au lieu de tout documenter ou de ne rien documenter en bloc. Des préréglages prêts à l’emploi pour les tailles d’entreprise courantes t’épargnent la première sélection.
S’y ajoute une aide au contrôle. Pendant que tu coches des mesures, l’outil compte, pour chaque domaine de contrôle, combien de mesures adaptées sont déjà cochées. Ce qui ne te concerne pas, par exemple du personnel de sécurité dans un bureau d’une seule personne, tu le marques comme « sans objet » et ça ne compte plus. La liste « Ces mesures manquent encore » te montre par où commencer : une feuille de route, pas un verdict.
Pour ton entreprise, tu saisis les données de base - nom, auteur, date, version - et tu produis à la fin un PDF clair avec les mesures mises en œuvre (sans comptage et sans points ouverts), que tu peux classer, joindre en annexe à un AVV (contrat de sous-traitance des données), ajouter à ton registre des activités de traitement ou présenter à l’autorité de contrôle. Ce que tu saisis est enregistré en local comme brouillon, pour que tu puisses interrompre le travail et le reprendre plus tard.
Le générateur structure tes mesures et t’aide à repérer les lacunes. Mais il ne fait aucune déclaration juridiquement contraignante sur le caractère adapté de tes mesures, au sens de l’Art. 32, dans ton cas précis : cela dépend du risque concret et de l’état de la technique. Utilise l’outil pour la structure, la documentation et l’analyse des lacunes, et en cas de doute, fais évaluer le caractère adapté par une personne spécialisée en protection des données.
Fonctions
Tous les domaines de contrôle classiques
Du contrôle d’accès physique à celui des données, de la transmission à la séparation : les domaines habituels, au complet.
Des mesures concrètes à cocher
Salle des serveurs, règles de mots de passe, chiffrement, sauvegarde : l’obligation abstraite devient une liste de travail.
Trois niveaux de protection
De base, standard ou renforcé : adapte les mesures au risque réel de ton traitement.
Vérifier les lacunes
L’outil montre quelles mesures importantes manquent et où se trouvent les plus grosses faiblesses.
Niveau de mise en œuvre par domaine
Pour chaque domaine de contrôle, tu vois combien de mesures adaptées sont cochées. Les mesures sans objet ne comptent pas.
Préréglages prêts à l’emploi
Des préréglages pour les tailles d’entreprise courantes t’épargnent le premier choix des mesures.
Export PDF et brouillon
Crée un document TOM clair en PDF, avec seulement les mesures mises en œuvre. Ce que tu saisis est enregistré en local comme brouillon.
Comment ça marche
- 1
Choisir un préréglage
Commence avec un préréglage adapté à la taille de ton entreprise ou va directement dans les domaines de contrôle.
- 2
Cocher les mesures
Marque pour chaque domaine les mesures mises en œuvre. Le niveau de mise en œuvre se met à jour tout de suite.
- 3
Repérer les lacunes
Appuie sur « Vérifier les lacunes » pour voir quelles mesures de base manquent encore.
- 4
Créer le PDF
Saisis les données de ton entreprise et exporte le document TOM en PDF pour tes dossiers de protection des données.
Pour qui
Questions fréquentes
Que sont les TOM ?
Les TOM sont les mesures techniques et organisationnelles avec lesquelles tu protèges les données personnelles selon l’Art. 32 DSGVO (RGPD). Techniques, cela veut dire par exemple le chiffrement ou la protection des accès ; organisationnelles, par exemple les règles internes, les formations et les responsabilités.
Le générateur remplace-t-il une analyse de risques ?
Non. Le générateur structure tes mesures et montre ce qui manque encore. Savoir si tes mesures sont adaptées, au sens de l’Art. 32, dans ton cas précis dépend du risque concret et de l’état de la technique, et ne peut être jugé que par des spécialistes. L’outil t’aide, mais ne remplace pas un conseil.
Quels domaines de contrôle l’outil couvre-t-il ?
Les huit classiques (contrôle d’accès physique, d’accès aux systèmes, d’accès aux données, de la transmission, de la saisie, des instructions, de la disponibilité et de la séparation), plus l’évaluation et l’organisation : vérification régulière selon l’Art. 32 Abs. 1 lit. d DSGVO (alinéa 1, lettre d), résilience, confidentialité, formations, procédure en cas de violation de données et protection des données par défaut (Art. 25). Chaque domaine propose des mesures concrètes à cocher.
À quoi me sert un document TOM ?
Le RGPD (DSGVO) exige que tu puisses prouver tes mesures de protection. Un document TOM est cette preuve. Il fait aussi partie, en annexe, des contrats de sous-traitance des données et il est régulièrement demandé lors des contrôles de protection des données.
Mes saisies sont-elles enregistrées ?
Tes données sont enregistrées en local dans ton navigateur, comme brouillon, pour que tu puisses reprendre le travail. Le PDF final, tu le crées toi-même et tu en gardes le contrôle.
Outils similaires

Art. 30 DSGVO Helper - Aide pour l'art. 30 du RGPD
Crée ton registre des activités de traitement selon l'art. 30 DSGVO (RGPD). Toutes les mentio…
DSFA Quick-Check - Contrôle rapide de l'analyse d'impact
Vérifie si une DSFA (analyse d'impact) est nécessaire selon l'art. 35 DSGVO (RGPD). Court que…
AVV-Generator - Générateur de contrat de sous-traitance
Crée un projet d'AVV (contrat de sous-traitance de données) adaptable avec des modules sur l'…

Verarbeitungszweck-Bibliothek - bibliothèque des finalités de traitement
Plus de 30 finalités de traitement courantes avec base légale, délais, catégories de données…
Löschkonzept Generator - Générateur de plan de suppression
Crée un brouillon vérifiable pour catégories de données, délais et méthodes de suppression. À…
Datenschutzerklärung Generator - confidentialité
Crée un brouillon adaptable pour ton site web avec plus de 10 modèles, plus de 20 services ti…
Prêt pour TOMs Generator - Générateur de mesures techniques et organisationnelles ?
Sans installation. Inclus à partir de Pro. S’ouvre directement dans le navigateur.
Ouvrir maintenant