


Rzut oka do środka
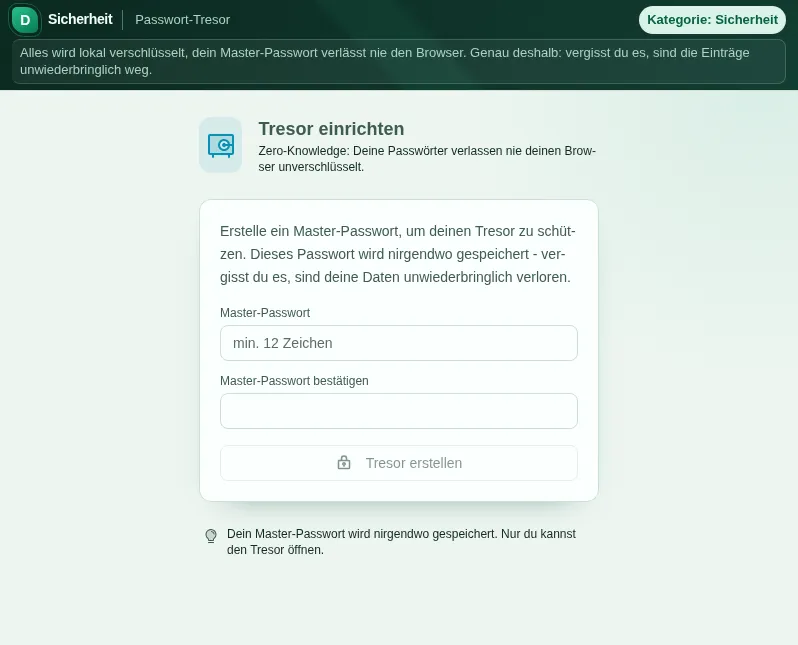
Ten bezpieczny podgląd pokazuje, do czego służy narzędzie, bez wykonywania akcji wymagających konta.
Co potrafi Sejf na hasła
Menedżer haseł jest tak wiarygodny, jak jego architektura. Dlatego Passwort-Tresor (sejf na hasła) jest zbudowany konsekwentnie w modelu zero-knowledge: każdy wpis jest szyfrowany na twoim urządzeniu, zanim zostanie gdziekolwiek zapisany. Szyfrowanie działa przez Web Crypto API twojej przeglądarki z AES-256-GCM, a klucz jest wyprowadzany z hasła głównego przez PBKDF2 przy 1 000 000 iteracji. W postaci jawnej twoje hasła istnieją tylko w chwili, gdy na nie patrzysz.
Hasło główne nigdy nie opuszcza twojego urządzenia. Nie jest zapisywane, przesyłane ani nigdzie odkładane nawet jako hash - klucz jest z niego wyprowadzany wyłącznie lokalnie. Uczciwa druga strona medalu: jeśli je zapomnisz, nikt go nie zresetuje. Żadnego wsparcia, żadnego linku do resetu, my sami też nie. Na tym polega sens tej architektury: czego nie wiemy, tego nie możemy ani zgubić, ani wydać.
Na co dzień sejf zachowuje się jak uporządkowane biurko. Wpisy mają tytuł, nazwę użytkownika, hasło, adres URL i notatki, można je sortować w kategoriach, oznaczać jako ulubione i przeszukiwać. Wbudowany generator tworzy silne hasła od razu przy dodawaniu wpisu, żeby wymówka „nic mi teraz nie przychodzi do głowy” przestała działać.
Audyt bezpieczeństwa pokazuje, gdzie się pali: słabe hasła, hasła używane wielokrotnie i wpisy, których nie zmieniano od wieków. Tak odrabiasz zaległości z czasów, gdy wszędzie działało to samo hasło z wykrzyknikiem na końcu.
Gdzie leży sejf, mówimy ci uczciwie: szyfrowanie odbywa się w twojej przeglądarce, a właśnie ten zaszyfrowany sejf leży na twoim koncie. Dzięki temu jest dostępny w każdej przeglądarce i na każdym urządzeniu, na którym się zalogujesz, także po usunięciu danych witryn. Twoje hasło główne i klucze nigdy do nas nie trafiają. Regularna zaszyfrowana kopia zapasowa mimo to nigdy nie zaszkodzi.
Przy przesiadce nie musisz zaczynać od zera: eksporty CSV z LastPass, Bitwarden, KeePass i KeePassXC są importowane bezpośrednio, także z wielowierszowymi notatkami. W drugą stronę tworzysz zaszyfrowany eksport JSON jako kopię zapasową. Przez „Przywróć kopię zapasową” wgrywasz go z powrotem, także w innej przeglądarce: wybierz plik, wpisz hasło główne kopii, potem zastąp albo połącz. Jeśli kopię zapiszesz w Aktenschrank (twoim cyfrowym archiwum plików), też leży tam tylko zaszyfrowany plik.
Na co dzień są mechanizmy ochrony, których brakuje dopiero wtedy, gdy ich nie ma: automatyczna blokada po ustawianym czasie bezczynności (od 5 do 60 minut albo nigdy) oraz skopiowane hasła, które po 30 sekundach są automatycznie usuwane ze schowka. Otwarty sejf na komputerze bez nadzoru i tak pozostaje ryzykiem - nawet najlepsze szyfrowanie nie ochroni przed kolegą, który przejdzie obok twojego odblokowanego ekranu.
Funkcje
Architektura zero-knowledge
Szyfrowanie i odszyfrowanie dzieją się wyłącznie na twoim urządzeniu. Zapisywany jest tylko szyfrogram.
AES-256-GCM + PBKDF2
Web Crypto API z AES-256-GCM, klucz wyprowadzany przez PBKDF2 przy 1 000 000 iteracji i SHA-256.
Audyt bezpieczeństwa
Wyszukuje słabe, wielokrotnie używane i dawno niezmieniane hasła jednym rzutem oka.
Import z innych menedżerów
Import CSV z LastPass, Bitwarden i KeePass - przesiadka trwa minuty, nie wieczory.
Zaszyfrowana kopia zapasowa
Kopia zapasowa jako zaszyfrowany plik JSON i „Przywróć kopię zapasową” z hasłem głównym kopii - zastąp albo połącz.
Automatyczna blokada
Sejf sam się blokuje po ustawianej bezczynności - 5, 15, 30 albo 60 minut. Twój wybór zostaje zapisany.
Schowek się opróżnia
Skopiowane hasła są po 30 sekundach automatycznie usuwane ze schowka.
Porządek w standardzie
Kategorie, ulubione, wyszukiwarka i zintegrowany generator haseł od razu przy dodawaniu wpisu.
Jak to działa
- 1
Załóż sejf
Wybierz silne hasło główne - najlepiej długą frazę hasłową. To jedyny klucz i nie da się go zresetować.
- 2
Dodaj wpisy albo zaimportuj
Dodawaj dane dostępowe pojedynczo albo zaimportuj eksport CSV z LastPass, Bitwarden lub KeePass.
- 3
Przejdź przez audyt
Otwórz audyt bezpieczeństwa i zamień słabe i zdublowane hasła przez wbudowany generator.
- 4
Na co dzień: kopiuj i pozwól się blokować
Kopiuj hasła, kiedy trzeba - schowek opróżnia się po 30 sekundach, a sejf sam się blokuje przy bezczynności.
Dla kogo
Częste pytania
Gdzie leży mój sejf i co się dzieje po wylogowaniu?
Twój sejf jest szyfrowany w twojej przeglądarce i w tej postaci leży na twoim koncie. Wylogowanie go nie usuwa, a w innej przeglądarce lub na innym urządzeniu po zalogowaniu znów tam jest. Otworzyć możesz go tylko ty, swoim hasłem głównym. Zaszyfrowaną kopię zapasową możesz w każdej chwili zrobić dodatkowo i wczytać przez „Przywróć kopię zapasową”.
Co dokładnie znaczy zero-knowledge?
Wszystkie wpisy są szyfrowane i odszyfrowywane na twoim urządzeniu. Zapisywany jest wyłącznie szyfrogram, a hasło główne nigdy nie opuszcza urządzenia. Nikt poza tobą nie może przeczytać zawartości - my też nie. Absolutnego bezpieczeństwa nie obieca żadne oprogramowanie, ale architektura sprawia, że poza twoim urządzeniem po prostu nie ma jawnej kopii twoich haseł.
Co się stanie, jeśli zapomnę hasło główne?
Wtedy dane przepadają - szczerze mówiąc, bezpowrotnie. Nie ma resetu ani tylnych drzwi, bo hasło główne nie jest nigdzie zapisane. Właśnie z tego sejf czerpie swoją wiarygodność. Wybierz więc hasło, które da się zapamiętać, i zrób sobie zaszyfrowany eksport jako kopię zapasową.
Czy mogę przejść z LastPass, Bitwarden albo KeePass?
Tak. Wyeksportuj tam swoje wpisy jako CSV i zaimportuj plik do sejfu. Wpisy są szyfrowane lokalnie od razu przy imporcie. Potem usuń niezaszyfrowany plik CSV - to jedyny etap pośredni w postaci jawnej.
Jakie szyfrowanie jest używane?
AES-256-GCM przez Web Crypto API twojej przeglądarki. Klucz jest wyprowadzany z hasła głównego przez PBKDF2 przy 1 000 000 iteracji i SHA-256. To sprawdzone, otwarcie udokumentowane standardy - żadna domowa kryptografia.
Czy skopiowane hasło zostaje w schowku?
Nie. Skopiowane hasła są po 30 sekundach automatycznie usuwane ze schowka, żeby nie zostały przypadkiem wklejone gdzie indziej. Dodatkowo sejf sam się blokuje po ustawianej bezczynności.
Podobne narzędzia

Generator haseł
Generuj kryptograficznie bezpieczne hasła i frazy hasłowe. Długość i zestaw znaków do ustawie…

Kalendarz wygaśnięcia haseł
Zaplanuj kontrolę swoich kont w wybranym przez siebie odstępie i dostawaj przypomnienia w kal…
Weryfikacja skrótów
Oblicz hasze MD5, SHA-1, SHA-256, SHA-384, SHA-512 i HMAC. Haszuj i weryfikuj pliki i teksty,…

Szyfrowanie e-maili
Szyfruj, odszyfrowuj i podpisuj wiadomości za pomocą RSA-OAEP, AES-256-GCM i RSA-PSS, w całoś…
Chcesz zacząć z Sejf na hasła?
Bez instalacji. W cenie od Plus. Otwórz prosto w przeglądarce.
Otwórz teraz