


Rzut oka do środka
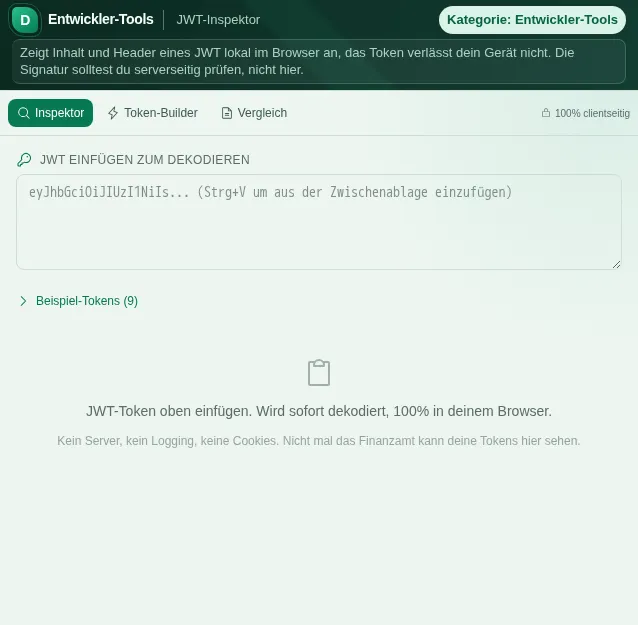
Ten bezpieczny podgląd pokazuje, do czego służy narzędzie, bez wykonywania akcji wymagających konta.
Co potrafi Inspektor JWT
JSON Web Tokeny są wszędzie tam, gdzie dzieje się nowoczesne logowanie: tokeny dostępu OAuth2, ciasteczka sesji, klucze API, jednokrotne logowanie. Wyglądają jak szyfrowa sałatka znaków, a w rzeczywistości to tylko trzy części zakodowane w Base64, rozdzielone kropkami. JWT-Inspektor robi z nich czytelny tekst i odpowiada na pytania, które naprawdę masz podczas debugowania: co w nim jest, dla kogo jest przeznaczony i kiedy wygasa?
Wklejasz token - opcjonalny prefiks Bearer jest automatycznie obcinany - i od razu widzisz trzy czysto rozdzielone panele. Header zdradza algorytm sygnatury i opcjonalnie identyfikator klucza. Payload pokazuje wszystkie claimy, przy czym standardowe, takie jak iss, sub, aud, exp, nbf, iat i jti, są objaśnione prostym językiem, żeby nie trzeba było sprawdzać, co oznacza która skrócona nazwa. Sygnatura jest pokazana jako osobny blok.
Najważniejszy praktyczny pomocnik to wskaźnik wygaśnięcia. Zamiast przeliczać w głowie znacznik czasu Unix, dostajesz czytelny baner statusu - ważny, wkrótce wygasa albo wygasł - razem z odliczaniem na żywo. Token bez claima exp też jest oznaczany, bo token, który nigdy nie wygasa, rzadko jest dobrym pomysłem. Oś czasu pokazuje moment wystawienia, początek ważności i wygaśnięcie w stosunku do siebie.
W przypadku tokenów podpisanych HMAC (HS256, HS384, HS512) możesz od razu sprawdzić, czy sygnatura jest poprawna: wpisujesz secret, a Inspektor przelicza sygnaturę przez Web Crypto API twojej przeglądarki i zielonym lub czerwonym znaczkiem pokazuje, czy jest ważna. Dla metod asymetrycznych, takich jak RS256 czy ES256, Inspektor pokazuje algorytm i ocenę jego bezpieczeństwa; kryptograficzne sprawdzanie takich sygnatur kluczem publicznym nie należy do zadań tego narzędzia.
Poza samym Inspektorem są jeszcze dwa tryby. Token-Builder składa z headera, payloadu i secretu nowy token podpisany HS - przydatne do testów. Tryb porównania zestawia dwa tokeny i oznacza claim po claimie, co jest takie samo, co się różni i co występuje tylko w jednym z nich - bezcenne, gdy logowanie raz działa, a raz nie.
Ostrzeżenie o rozmiarze odzywa się, gdy twój token zbliża się do zwykłych limitów nagłówków HTTP, bo przeładowane tokeny są po cichu odrzucane przez niektóre serwery i proxy. Gotowe przykładowe tokeny - od standardowego HS256 przez wygasły po scenariusz z niemieckiego urzędu - pomagają w próbowaniu i nauce.
Wszystko działa w 100 procentach po stronie klienta. Twój token, twój secret, twoje claimy - nic z tego nie jest wysyłane na serwer ani zapisywane. Przy danych dostępowych to nie tylko szybko, ale jedyny dający się obronić sposób pracy. Bez konta, bez rejestracji, bez wycieku danych.
Funkcje
Header, payload, sygnatura osobno
Każdy token rozbity na trzy czytelnie opisane panele, z algorytmem i identyfikatorem klucza w headerze.
Claimy prostym językiem
Standardowe claimy, takie jak iss, sub, aud, exp, nbf, iat i jti, są objaśnione - bez szukania w dokumentacji.
Odliczanie do wygaśnięcia na żywo
Baner statusu: ważny, wkrótce wygasa albo wygasł, z tykającym odliczaniem i osią czasu.
Weryfikacja sygnatury HMAC
Wpisz secret i sprawdź sygnaturę HS256/384/512 bezpośrednio w przeglądarce - zielone lub czerwone.
Kreator tokenów
Z headera, payloadu i secretu zbuduj nowy token podpisany HS - przydatne do testów.
Porównanie dwóch tokenów
Zestawienie claim po claimie: takie same, różne albo tylko w jednym - idealne do debugowania.
100% po stronie klienta
Token i secret nigdy nie opuszczają twojej przeglądarki. Nic nie jest wysyłane na serwer ani zapisywane.
Jak to działa
- 1
Wklej token
Wklej swój JWT - prefiks Bearer jest usuwany automatycznie. Albo weź jeden z przykładowych tokenów.
- 2
Przeczytaj header i payload
Obejrzyj algorytm, claimy i objaśnienia prostym językiem oraz sprawdź odliczanie do wygaśnięcia.
- 3
Sprawdź podpis
Przy tokenach HS wpisz secret, żeby zweryfikować sygnaturę - zielony znaczek oznacza, że jest ważna.
- 4
Zbuduj albo porównaj
W Builderze wygeneruj token testowy albo w trybie porównania zestaw dwa tokeny claim po claimie.
Dla kogo
Częste pytania
Czy JWT jest szyfrowany?
Nie. Standardowy JWT jest tylko zakodowany w Base64, a nie zaszyfrowany - każdy może przeczytać header i payload. Sygnatura chroni tylko przed manipulacją, nie przed podglądem. Dlatego nigdy nie wpisuj sekretów do payloadu.
Czy Inspektor potrafi sprawdzić sygnaturę?
Dla tokenów podpisanych HMAC (HS256, HS384, HS512) tak: wpisujesz secret, a Inspektor przelicza sygnaturę w przeglądarce. Dla metod asymetrycznych, takich jak RS256 czy ES256, pokazuje algorytm i ocenę jego bezpieczeństwa, ale nie sprawdza sygnatury kluczem publicznym.
Jak poznać, że token wygasł?
Inspektor odczytuje claim exp, przelicza go na datę i pokazuje baner statusu z odliczaniem na żywo: ważny, wkrótce wygasa albo wygasł. Gdy brakuje claima exp, też jest to wyraźnie oznaczone.
Czy mój token lub secret jest wysyłany?
Nie. JWT-Inspektor działa w 100 procentach w twojej przeglądarce. Ani token, ani secret, ani claimy nie są wysyłane na serwer ani zapisywane. Przy danych dostępowych to jedyny bezpieczny wariant.
Dlaczego mój token dostaje ostrzeżenie o zbyt dużym rozmiarze?
Bardzo duże tokeny zderzają się ze zwykłymi limitami nagłówków HTTP (często około 8 KB). Niektóre serwery i proxy odrzucają je wtedy po cichu. Ostrzeżenie o rozmiarze pomaga to zauważyć, zanim na produkcji pojawią się zagadkowe błędy.
Co pokazuje tryb porównania?
Zestawia dwa tokeny obok siebie i dla headera oraz payloadu oznacza każdy claim: taki sam, różny albo obecny tylko w jednym z nich. Idealne, żeby dojść, dlaczego jedno logowanie działa, a drugie nie.
Podobne narzędzia

Formater JSON
Formatuj, waliduj i minimalizuj JSON z podświetlaniem składni i wykrywaniem błędów. Bezpłatni…
Weryfikacja skrótów
Oblicz hasze MD5, SHA-1, SHA-256, SHA-384, SHA-512 i HMAC. Haszuj i weryfikuj pliki i teksty,…

Kodowanie i dekodowanie Base64
Koduj lub dekoduj tekst i pliki w Base64. Prosto w przeglądarce, bez wysyłania na serwer. Bez…
Timestamp Converter
Przeliczaj znaczniki czasu Unix na daty i odwrotnie. Wiele stref czasowych, wszystkie popular…

Generator UUID
Generuj UUID (v4) pojedynczo lub wsadowo. Kopiuj, wybieraj formatowanie, używaj od razu. Pros…

Tester wyrażeń regularnych
Testuj wyrażenia regularne z podświetlaniem na żywo i niemieckimi wzorcami.
Chcesz zacząć z Inspektor JWT?
Bez instalacji. W cenie od Plus. Otwórz prosto w przeglądarce.
Otwórz teraz