


Uno sguardo dentro
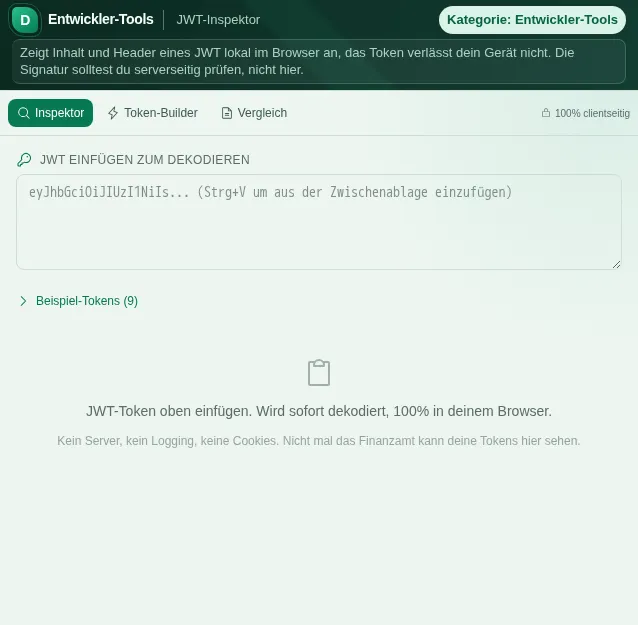
Questa anteprima sicura mostra a cosa serve lo strumento, senza eseguire azioni legate all'account.
Cosa sa fare JWT-Inspektor - Ispettore JWT
I JSON Web Token sono ovunque ci sia un accesso moderno: token di accesso OAuth2, cookie di sessione, chiavi API, single sign-on. Sembrano un'insalata di caratteri incomprensibile, ma in realtà sono solo tre parti codificate in Base64, separate da punti. Il JWT-Inspektor le rende leggibili e risponde alle domande che ti fai davvero quando fai debug: che cosa c'è dentro, per chi è e quando scade?
Incolli il tuo token (un eventuale prefisso Bearer viene tolto in automatico) e vedi subito tre pannelli ben separati. L'header rivela l'algoritmo di firma e, se c'è, l'ID della chiave. Il payload mostra tutti i claim, e quelli standard come iss, sub, aud, exp, nbf, iat e jti vengono spiegati in chiaro, così non devi cercare che cosa significa ogni abbreviazione. La firma compare come blocco a sé.
L'aiuto più utile nella pratica è la visualizzazione della scadenza. Invece di convertire a mente un timestamp Unix, ottieni un banner di stato chiaro (valido, scade a breve o scaduto) con un conto alla rovescia che scorre in diretta. Anche un token senza claim exp viene segnalato, perché un token che non scade mai è raramente una buona idea. Una linea del tempo mostra emissione, inizio di validità e scadenza in rapporto tra loro.
Per i token firmati con HMAC (HS256, HS384, HS512) puoi controllare subito se la firma è giusta: inserisci il secret e l'ispettore ricalcola la firma con la Web Crypto API del tuo browser, mostrando con un badge verde o rosso se è valida. Per i metodi asimmetrici come RS256 o ES256 l'ispettore mostra l'algoritmo e una valutazione della sua sicurezza; la verifica crittografica di queste firme con chiave pubblica non rientra tra i compiti di questo strumento.
Oltre all'ispettore vero e proprio ci sono altre due modalità. Il token builder costruisce un nuovo token firmato HS partendo da un header, un payload e un secret: comodo per i test. La modalità di confronto mette due token uno accanto all'altro e segna claim per claim che cosa è uguale, che cosa cambia e che cosa c'è in uno solo dei due. Oro puro quando un accesso a volte funziona e a volte no.
Un avviso sulla dimensione si fa sentire quando il token si avvicina ai limiti abituali degli header HTTP, perché alcuni server e proxy rifiutano in silenzio i token troppo carichi. Token di esempio già pronti, dallo standard HS256 a uno scaduto fino a uno scenario con un ufficio tedesco, aiutano a provare e a imparare.
Tutto gira al 100% sul lato client. Il tuo token, il tuo secret, i tuoi claim: niente di tutto questo viene inviato a un server o salvato. Con le credenziali non è solo veloce, è l'unico modo ragionevole di lavorare. Nessun account, nessuna registrazione, nessuna fuga di dati.
Funzioni
Header, payload e firma separati
Ogni token è scomposto in tre pannelli ben etichettati, con algoritmo e ID della chiave nell'header.
Claim in chiaro
I claim standard come iss, sub, aud, exp, nbf, iat e jti vengono spiegati: niente da cercare altrove.
Conto alla rovescia della scadenza
Banner di stato valido, scade a breve o scaduto, con conto alla rovescia in diretta e linea del tempo.
Verifica la firma HMAC
Inserisci il secret e controlla la firma HS256/384/512 direttamente nel browser: verde o rosso.
Generatore di token
Costruisci un nuovo token firmato HS da header, payload e secret: comodo per i test.
Confronta due token
Confronto claim per claim: uguale, diverso o presente in uno solo. Perfetto per il debug.
100% lato client
Token e secret non lasciano mai il tuo browser. Niente viene inviato a un server o salvato.
Come funziona
- 1
Incolla il token
Incolla il tuo JWT: un prefisso Bearer viene tolto in automatico. Oppure usa uno dei token di esempio.
- 2
Leggi header e payload
Guarda algoritmo, claim e spiegazioni in chiaro e controlla il conto alla rovescia della scadenza.
- 3
Verifica la firma
Con i token HS inserisci il secret per verificare la firma: un badge verde significa valida.
- 4
Costruisci o confronta
Nel builder crei un token di prova, nella modalità di confronto metti due token a confronto claim per claim.
A chi serve
Domande frequenti
Un JWT è cifrato?
No. Un JWT standard è solo codificato in Base64, non cifrato: chiunque può leggere header e payload. La firma protegge solo dalle manomissioni, non dalla lettura. Per questo non scrivere mai segreti nel payload.
L'ispettore può verificare la firma?
Per i token firmati con HMAC (HS256, HS384, HS512) sì: inserisci il secret e l'ispettore ricalcola la firma nel browser. Per i metodi asimmetrici come RS256 o ES256 mostra l'algoritmo e la sua valutazione di sicurezza, ma non verifica la firma con la chiave pubblica.
Come capisco se un token è scaduto?
L'ispettore legge il claim exp, lo converte in una data e mostra un banner di stato con conto alla rovescia in diretta: valido, scade a breve o scaduto. Se manca il claim exp, viene segnalato con la stessa chiarezza.
Il mio token o il mio secret vengono caricati?
No. Il JWT-Inspektor lavora al 100% nel tuo browser. Né il token, né il secret, né i claim vengono inviati a un server o salvati. Con le credenziali è l'unica variante sicura.
Perché il mio token viene segnalato come troppo grande?
I token molto grandi toccano i limiti abituali degli header HTTP (spesso circa 8 KB). Alcuni server e proxy allora li rifiutano in silenzio. L'avviso sulla dimensione ti aiuta ad accorgertene prima che in produzione causi errori misteriosi.
Che cosa mostra la modalità di confronto?
Mette due token uno accanto all'altro e segna per header e payload ogni claim: uguale, diverso o presente in uno solo dei due. Ideale per scoprire perché un accesso funziona e un altro no.
Strumenti simili

JSON-Formatierer
Formatta, convalida e minimizza JSON con evidenziazione della sintassi e rilevamento degli er…

Hash-Verify - Verifica degli hash
Calcola hash MD5, SHA-1, SHA-256, SHA-384, SHA-512 e HMAC. Calcola e verifica hash di file e…
Base64 Encoder/Decoder - Codifica e decodifica Base64
Codifica o decodifica testo e file in Base64. Direttamente nel browser, nessun caricamento su…

Timestamp Converter - Convertitore di timestamp
Converti i timestamp Unix in date e viceversa. Più fusi orari, tutti i formati comuni. Dirett…

Generatore di UUID
Genera UUID (v4) singoli o in blocco. Copia, scegli la formattazione, usa subito. Direttament…
Tester di regex
Prova espressioni regolari con evidenziazione dal vivo e modelli di pattern tedeschi.
Pronto per JWT-Inspektor - Ispettore JWT?
Nessuna installazione. Incluso a partire da Plus. Si apre direttamente nel browser.
Apri ora