


Uno sguardo dentro
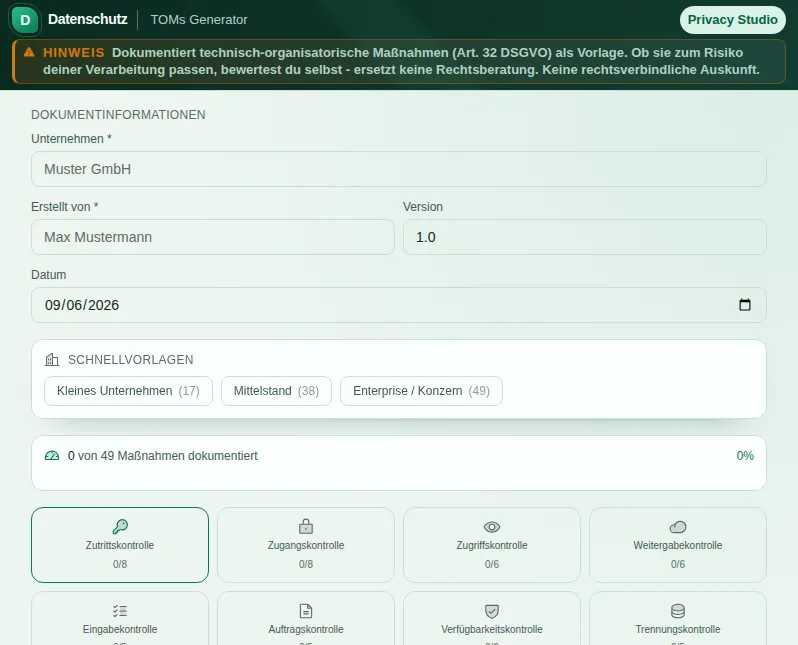
Questa anteprima sicura mostra a cosa serve lo strumento, senza eseguire azioni legate all'account.
Cosa sa fare TOMs Generator - Generatore di misure tecniche e organizzative
L’Art. 32 DSGVO (GDPR) chiede di proteggere i dati personali con misure tecniche e organizzative adeguate, in proporzione al rischio. Cosa sia «adeguato» la legge non lo dice nel dettaglio, ed è proprio questo che mette in difficoltà molte persone. Il TOMs Generator scompone l’obbligo astratto in misure concrete da spuntare, lungo le aree di protezione consolidate, e trasforma un articolo di legge in una lista che puoi davvero lavorare.
Lo strumento assegna le misure alle classiche aree di controllo note dalla pratica della protezione dei dati: controllo dell’accesso fisico (Zutrittskontrolle), controllo dell’accesso ai sistemi (Zugangskontrolle), controllo dell’accesso ai dati (Zugriffskontrolle), controllo della trasmissione (Weitergabekontrolle), controllo dell’inserimento (Eingabekontrolle), controllo degli incarichi (Auftragskontrolle), controllo della disponibilità (Verfügbarkeitskontrolle) e controllo della separazione (Trennungskontrolle). Per ogni area trovi misure concrete: dalla sala server chiusa a chiave, passando per le regole sulle password e la cifratura, fino al piano di backup.
Ogni misura può essere assegnata a un livello di protezione: base, standard o elevato. Così adatti il tuo modo di procedere al rischio reale del tuo trattamento, invece di documentare tutto o niente in blocco. Preimpostazioni pronte per le dimensioni aziendali più tipiche ti tolgono la prima selezione.
In più c’è un aiuto al controllo. Mentre spunti le misure, lo strumento conta per ogni area di controllo quante delle misure adatte sono già segnate. Quello che per te non vale, ad esempio il personale di sicurezza in un ufficio da una persona sola, lo segni come «non applicabile» e non viene più conteggiato. L’elenco «Queste misure mancano ancora» ti mostra da dove conviene iniziare: una tabella di marcia, non un verdetto.
Per la tua azienda inserisci i dati di base - nome, autore, data, versione - e alla fine crei un PDF chiaro con le misure attuate (senza conteggio e senza punti aperti), che puoi archiviare, allegare a un AVV (accordo sul trattamento dei dati per conto terzi), unire al tuo registro delle attività di trattamento oppure presentare all’autorità di controllo. Quello che inserisci viene salvato in locale come bozza, così puoi interrompere il lavoro e riprenderlo più tardi.
Il generatore struttura le tue misure e ti aiuta a riconoscere le lacune. Non fa però nessuna affermazione giuridicamente vincolante sul fatto che le tue misure siano adeguate ai sensi dell’Art. 32 nel singolo caso: dipende dal rischio concreto e dallo stato della tecnica. Usa lo strumento per struttura, documentazione e analisi delle lacune e, nel dubbio, fai valutare l’adeguatezza a una persona esperta di protezione dei dati.
Funzioni
Tutte le aree di controllo classiche
Dal controllo dell’accesso fisico a quello dei dati, dalla trasmissione alla separazione: le aree note, al completo.
Misure concrete da spuntare
Sala server, regole sulle password, cifratura, backup: l’obbligo astratto diventa una lista da lavorare.
Tre livelli di protezione
Base, standard o elevato: adatta le misure al rischio reale del tuo trattamento.
Controlla le lacune
Lo strumento mostra quali misure importanti mancano e dove sono i punti più deboli.
Grado di attuazione per area
Per ogni area di controllo vedi quante misure adatte sono segnate. Le misure non applicabili non vengono conteggiate.
Preimpostazioni pronte
Preimpostazioni per le dimensioni aziendali più tipiche ti tolgono la prima scelta delle misure.
Esportazione PDF e bozza
Crea un documento TOM chiaro in PDF, solo con le misure attuate. Quello che inserisci viene salvato in locale come bozza.
Come funziona
- 1
Scegli una preimpostazione
Parti da una preimpostazione per le dimensioni della tua azienda oppure vai direttamente alle aree di controllo.
- 2
Spunta le misure
Segna per ogni area le misure attuate. Il grado di attuazione si aggiorna subito.
- 3
Riconosci le lacune
Tocca «Controlla le lacune» per vedere quali misure di base mancano ancora.
- 4
Crea il PDF
Inserisci i dati della tua azienda ed esporta il documento TOM in PDF per i tuoi atti sulla protezione dei dati.
A chi serve
Domande frequenti
Cosa sono le TOM?
Le TOM sono le misure tecniche e organizzative con cui proteggi i dati personali ai sensi dell’Art. 32 DSGVO (GDPR). Tecniche sono ad esempio la cifratura o la protezione dell’accesso, organizzative ad esempio regole interne, formazione e responsabilità.
Il generatore sostituisce una valutazione dei rischi?
No. Il generatore struttura le tue misure e mostra cosa manca ancora. Se le tue misure siano adeguate ai sensi dell’Art. 32 nel singolo caso dipende dal rischio concreto e dallo stato della tecnica e può essere valutato solo da chi se ne intende. Lo strumento ti aiuta, ma non sostituisce una consulenza.
Quali aree di controllo copre lo strumento?
Le otto classiche (controllo dell’accesso fisico, dell’accesso ai sistemi, dell’accesso ai dati, della trasmissione, dell’inserimento, degli incarichi, della disponibilità e della separazione) e in più valutazione e organizzazione: verifica periodica ai sensi dell’Art. 32 Abs. 1 lit. d DSGVO (comma 1, lettera d), resilienza, riservatezza, formazione, procedura in caso di violazione dei dati e impostazioni predefinite rispettose della privacy (Art. 25). Per ogni area ci sono misure concrete da spuntare.
A cosa mi serve un documento TOM?
Il GDPR (DSGVO) chiede che tu possa dimostrare le tue misure di protezione. Un documento TOM è questa prova. Fa inoltre parte, come allegato, degli accordi sul trattamento dei dati per conto terzi e viene richiesto regolarmente nelle verifiche sulla protezione dei dati.
I miei dati inseriti vengono salvati?
I tuoi dati vengono salvati come bozza in locale nel tuo browser, così puoi riprendere il lavoro. Il PDF finito lo crei tu stesso e ne mantieni il controllo.
Strumenti simili

Art. 30 DSGVO Helper - Aiuto per l'art. 30 del GDPR
Crea il tuo registro dei trattamenti (Verarbeitungsverzeichnis) secondo l'Art. 30 DSGVO. Tutt…
DSFA Quick-Check
Verifica se è necessaria una DSFA (valutazione d'impatto sulla protezione dei dati) ai sensi…

AVV-Generator - Generatore di contratto di trattamento dei dati
Crea una bozza personalizzabile di AVV (Auftragsverarbeitungsvertrag, accordo sul trattamento…

Verarbeitungszweck-Bibliothek - biblioteca delle finalità di trattamento
Oltre 30 finalità di trattamento comuni con base giuridica, termini, categorie di dati ed ese…

Löschkonzept Generator
Crea una bozza verificabile per categorie di dati, termini e metodi di cancellazione. Da cont…
Datenschutzerklärung Generator - informativa sulla privacy
Crea una bozza personalizzabile per il tuo sito con oltre 10 modelli, oltre 20 servizi di ter…
Pronto per TOMs Generator - Generatore di misure tecniche e organizzative?
Nessuna installazione. Incluso a partire da Pro. Si apre direttamente nel browser.
Apri ora