


Un coup d'œil à l'intérieur
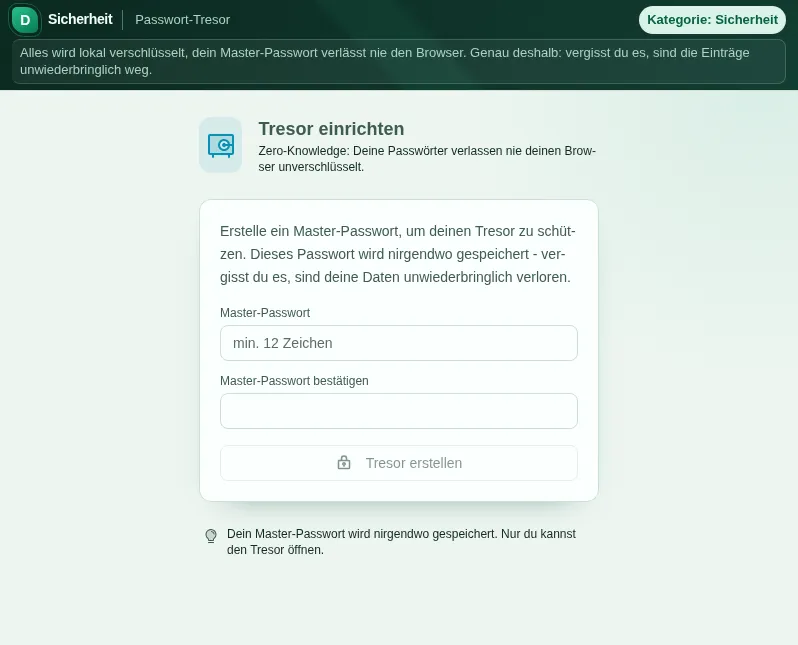
Cet aperçu sécurisé montre à quoi sert l'outil, sans exécuter d'actions liées à un compte.
Ce que sait faire Passwort-Tresor - Coffre-fort de mots de passe
Un gestionnaire de mots de passe vaut ce que vaut son architecture. C’est pourquoi le Passwort-Tresor (le coffre-fort de mots de passe) est construit de façon strictement zero-knowledge : chaque entrée est chiffrée sur ton appareil avant d’être enregistrée où que ce soit. Le chiffrement passe par la Web Crypto API de ton navigateur avec AES-256-GCM, et la clé est dérivée de ton mot de passe principal avec PBKDF2 et 1 000 000 d’itérations. En clair, tes mots de passe n’existent qu’au moment où tu les regardes.
Le mot de passe principal ne quitte jamais ton appareil. Il n’est ni enregistré, ni transmis, ni même stocké sous forme de hachage quelque part : la clé en est dérivée uniquement en local. Le revers de la médaille, en toute honnêteté : si tu l’oublies, personne ne peut le réinitialiser. Pas de support, pas de lien de réinitialisation, nous non plus. C’est justement le but de l’architecture : ce que nous ne savons pas, nous ne pouvons ni le perdre ni le divulguer.
Au quotidien, le coffre-fort se comporte comme un bureau bien rangé. Les entrées ont un titre, un nom d’utilisateur, un mot de passe, une URL et des notes, se classent en catégories, se marquent comme favoris et se recherchent. Le générateur intégré crée des mots de passe forts dès que tu crées une entrée, pour que l’excuse « je n’ai pas d’idée là, tout de suite » tombe à l’eau.
L’audit de sécurité te montre où ça brûle : mots de passe faibles, mots de passe utilisés plusieurs fois et entrées qui n’ont pas changé depuis une éternité. Tu règles ainsi l’héritage de l’époque où le même mot de passe avec un point d’exclamation à la fin servait partout.
Où se trouve le coffre, on te le dit franchement : le chiffrement se fait dans ton navigateur, et c'est précisément ce coffre chiffré qui est stocké dans ton compte. Il est donc disponible dans chaque navigateur et sur chaque appareil où tu te connectes, et même après avoir effacé les données du site. Ton mot de passe principal et les clés ne nous parviennent jamais. Une sauvegarde chiffrée régulière ne fait jamais de mal pour autant.
Pour changer de gestionnaire, pas besoin de repartir de zéro : les exports CSV de LastPass, Bitwarden, KeePass et KeePassXC sont importés directement, même avec des notes sur plusieurs lignes. Dans l’autre sens, tu crées un export JSON chiffré comme sauvegarde. Avec « Restaurer la sauvegarde », tu le remets en place, même dans un autre navigateur : choisis le fichier, saisis le mot de passe principal de la sauvegarde, puis remplace ou fusionne. Si tu déposes la sauvegarde dans l’Aktenschrank (ton classeur de documents), il n’y a là aussi que le fichier chiffré.
Au quotidien, il y a les protections qu’on ne regrette que lorsqu’elles manquent : verrouillage automatique après une inactivité réglable (de 5 à 60 minutes ou jamais), et mots de passe copiés retirés automatiquement du presse-papiers après 30 secondes. Un coffre-fort ouvert sur un ordinateur laissé sans surveillance reste malgré tout un risque : même le meilleur chiffrement ne protège pas contre le collègue qui passe devant ton écran déverrouillé.
Fonctions
Architecture zero-knowledge
Le chiffrement et le déchiffrement se font uniquement sur ton appareil. Seules des données chiffrées sont enregistrées.
AES-256-GCM + PBKDF2
Web Crypto API avec AES-256-GCM, dérivation de clé par PBKDF2 à 1 000 000 d’itérations et SHA-256.
Audit de sécurité
Repère d’un coup d’œil les mots de passe faibles, réutilisés et pas changés depuis longtemps.
Import depuis d’autres gestionnaires
Import CSV depuis LastPass, Bitwarden et KeePass : le changement prend des minutes, pas des soirées.
Sauvegarde chiffrée
Sauvegarde en fichier JSON chiffré et « Restaurer la sauvegarde » avec le mot de passe principal de la sauvegarde, pour remplacer ou fusionner.
Verrouillage automatique
Le coffre-fort se verrouille tout seul après une inactivité réglable : 5, 15, 30 ou 60 minutes. Ton choix reste enregistré.
Le presse-papiers se vide
Les mots de passe copiés sont retirés automatiquement du presse-papiers après 30 secondes.
Ordre intégré
Catégories, favoris, recherche et générateur de mots de passe intégré dès la création d’une entrée.
Comment ça marche
- 1
Créer le coffre-fort
Choisis un mot de passe principal fort, idéalement une longue phrase de passe. C’est la seule clé et elle ne peut pas être réinitialisée.
- 2
Ajouter ou importer des entrées
Crée tes identifiants un par un ou importe l’export CSV de LastPass, Bitwarden ou KeePass.
- 3
Traiter l’audit
Ouvre l’audit de sécurité et remplace les mots de passe faibles et en double avec le générateur intégré.
- 4
Au quotidien : copier et laisser verrouiller
Copie les mots de passe quand il le faut : le presse-papiers se vide après 30 secondes, le coffre-fort se verrouille tout seul en cas d’inactivité.
Pour qui
Questions fréquentes
Où se trouve mon coffre-fort, et que se passe-t-il quand je me déconnecte ?
Ton coffre est chiffré dans ton navigateur et stocké chiffré dans ton compte. Se déconnecter ne l'efface pas, et dans un autre navigateur ou sur un autre appareil il est de retour après la connexion. Toi seul peux l'ouvrir, avec ton mot de passe principal. Tu peux toujours faire en plus une sauvegarde chiffrée et la remettre avec « Backup wiederherstellen » (restaurer la sauvegarde).
Que signifie exactement zero-knowledge ?
Toutes les entrées sont chiffrées et déchiffrées sur ton appareil. Seules des données chiffrées sont enregistrées, et le mot de passe principal ne quitte jamais ton appareil. Personne d’autre que toi ne peut lire le contenu, nous non plus. Aucun logiciel ne peut promettre une sécurité absolue, mais l’architecture garantit qu’il n’existe tout simplement aucune copie en clair de tes mots de passe en dehors de ton appareil.
Que se passe-t-il si j’oublie mon mot de passe principal ?
Alors les données sont perdues, et honnêtement irrécupérables. Il n’y a ni réinitialisation ni porte dérobée, parce que le mot de passe principal n’est enregistré nulle part. C’est justement de là que le coffre-fort tire sa fiabilité. Choisis donc une phrase de passe facile à retenir et crée un export chiffré comme sauvegarde.
Puis-je migrer depuis LastPass, Bitwarden ou KeePass ?
Oui. Exporte tes entrées là-bas au format CSV et importe le fichier dans le coffre-fort. Les entrées sont chiffrées en local dès l’import. Ensuite, supprime le fichier CSV non chiffré : c’est la seule étape intermédiaire en clair.
Quel chiffrement est utilisé ?
AES-256-GCM via la Web Crypto API de ton navigateur. La clé est dérivée de ton mot de passe principal avec PBKDF2 à 1 000 000 d’itérations et SHA-256. Ce sont des procédés standard établis et documentés ouvertement, pas de cryptographie bricolée maison.
Un mot de passe copié reste-t-il dans le presse-papiers ?
Non. Les mots de passe copiés sont retirés automatiquement du presse-papiers après 30 secondes, pour qu’ils ne soient pas collés ailleurs par erreur. En plus, le coffre-fort se verrouille tout seul après une inactivité réglable.
Outils similaires

Générateur de mots de passe
Génère des mots de passe et des phrases secrètes cryptographiquement sûrs. Longueur et jeu de…

Password-Expiry-ICS - Calendrier d'expiration des mots de passe
Planifie la vérification de tes comptes à l'intervalle que tu choisis et reçois des rappels d…
Hash-Verify - Vérification de hash
Calcule des hashs MD5, SHA-1, SHA-256, SHA-384, SHA-512 et HMAC. Hash et vérification de fich…

E-Mail-Verschlüsselung - Chiffrement des e-mails
Chiffre, déchiffre et signe des messages avec RSA-OAEP, AES-256-GCM et RSA-PSS, entièrement d…
Prêt pour Passwort-Tresor - Coffre-fort de mots de passe ?
Sans installation. Inclus à partir de Plus. S’ouvre directement dans le navigateur.
Ouvrir maintenant